
GRC-programvara för hälso- och sjukvård hjälper din organisation att hantera uppgifter inom styrning, risk och efterlevnad, särskilt i kliniska och administrativa vårdmiljöer. Om du utvärderar dina alternativ för GRC-verktyg vet du hur lätt efterlevnadsprocesser, revisionsdokumentation och riskuppföljning kan bli tidskrävande uppgifter. I den här guiden får du en praktisk översikt över den bästa GRC-programvaran för hälso- och sjukvård, vad som skiljer lösningarna åt för team som hanterar patientdata och vilka viktiga funktioner du bör leta efter när du avgör vilken lösning som passar bäst.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As medical practice leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Bästa GRC-programvaran för hälso- och sjukvård
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina bästa val av GRC-programvara för hälso- och sjukvård, så att du kan hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för automatisering av HIPAA-efterlevnad | 7 dagars kostnadsfri provperiod | Från $199/månad | Website | |
| 2 | Bäst för policy- och efterlevnadsarbetsflöden | Gratis demo tillgänglig | Från $1,000/månad (faktureras årsvis) | Website | |
| 3 | Bäst för hantering av cyberrisker inom hälso- och sjukvården | Gratis demo tillgänglig | Pris på begäran | Website | |
| 4 | Bäst för spårning av HIPAA-riskbedömningar | Kostnadsfri demonstration tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för hantering av regulatoriska förändringar | Gratis demo tillgänglig | Från $300/månad | Website | |
| 6 | Bäst för utbildning i efterlevnad inom hälso- och sjukvården | Gratis demonstration tillgänglig | Prisuppgift på begäran | Website | |
| 7 | Bäst för efterlevnadsprogram inom hälso- och sjukvården | Gratis demonstration tillgänglig | Från $500/månad (faktureras årligen) | Website | |
| 8 | Bäst för GRC-arbetsflöden inom hälso- och sjukvården | 30 dagars kostnadsfri provperiod (mobila revisioner) och kostnadsfri demo tillgänglig | Pris på begäran | Website | |
| 9 | Bäst för förenklad HIPAA-efterlevnad | Gratis demo tillgänglig | Pris på begäran | Website | |
| 10 | Bäst för hantering av HIPAA-säkerhetsrisker | Gratis demonstration tillgänglig | Från $499/år (faktureras årsvis) | Website |


Recensioner av GRC-programvara för hälso- och sjukvård
\u003cspan style=\u0022font-weight: 400;\u0022\u003eNedan hittar du mina detaljerade sammanfattningar av den bästa GRC-programvaran för hälso- och sjukvård som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av funktionerna, de bästa användningsområdena och integrationerna för varje plattform, så att du kan hitta den som passar dig bäst.\u003c/span\u003e
 Bäst för automatisering av HIPAA-efterlevnad
- 7 dagars kostnadsfri provperiod
- Från $199/månad
Visit WebsiteRating:4.8/5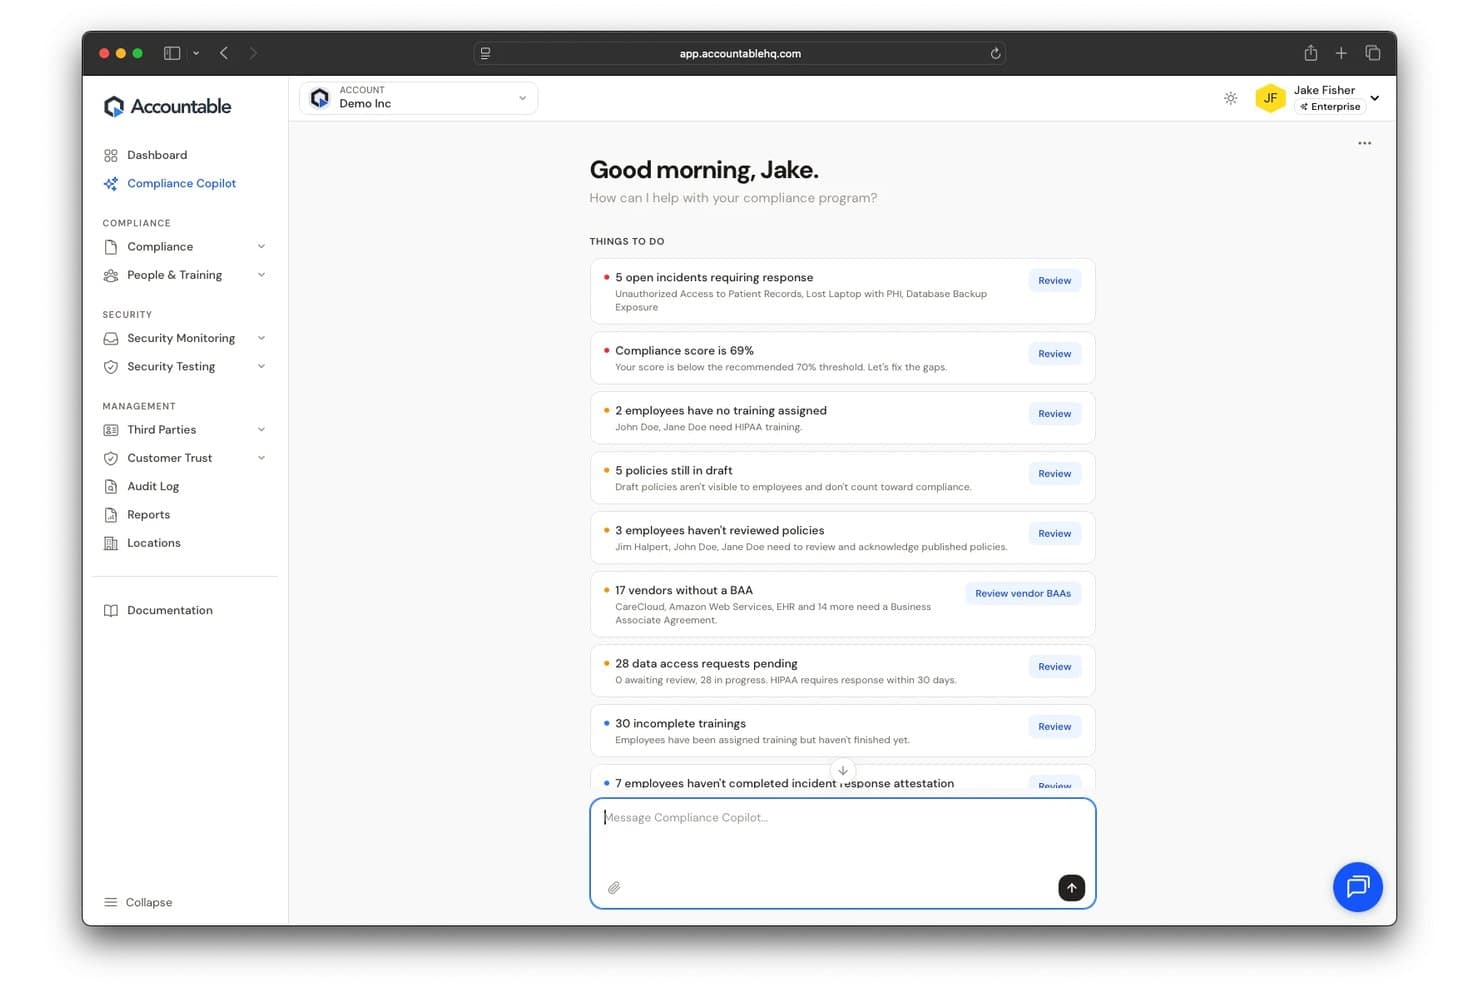
Accountable erbjuder en instrumentpanel för AI-assistenten för regelefterlevnad som visar prioriterade uppgifter, inklusive öppna incidenter, policybrister, leverantörers BAA-avtal och utbildningsproblem för vårdorganisationer. Accountable är en HIPAA-fokuserad plattform för regelefterlevnad som omfattar riskbedömning, hantering av policyer och rutiner, personalutbildning, spårning av leverantörer och BAA-avtal samt incidentrapportering för vårdorganisationer och deras affärspartners.
Vilka passar Accountable bäst för?
Accountable passar bra för små och medelstora vårdmottagningar, nystartade företag inom digital hälsa och affärspartners som hanterar PHI och behöver komplett HIPAA-efterlevnad utan egen personal för regelefterlevnad.
Varför jag valde Accountable
Jag valde Accountable eftersom dess AI-assistent för regelefterlevnad automatiserar mycket av HIPAA-arbetet. Den utarbetar policyer, genomför riskbedömningar och identifierar leverantörsrelationer som kräver BAA-avtal utan manuell konfigurering från mitt team. Jag uppskattar också hur den automatiskt tilldelar årliga utbildningspåminnelser och spårar medarbetarnas slutförande, vilket ger mitt team revisionsklar dokumentation när som helst.
Viktiga funktioner i Accountable
- Hantering av flera platser: Hantera regelefterlevnad för flera kontor, kliniker eller franchiseställen från en enda instrumentpanel.
- Kanal för incidentrapportering: Gör det möjligt för personalen att säkert rapportera misstänkta HIPAA-överträdelser eller incidenter direkt via en personalportal.
- Revisionsklara rapporter om regelefterlevnad: Skapa delningsbara rapporter med ett klick som dokumenterar status för regelefterlevnaden och underlag för interna eller externa revisioner.
- Förbyggda policymallar: Få tillgång till och tilldela uppdaterade HIPAA-mallar för policyer och rutiner som kan publiceras för teamet.
Accountable-integrationer
Inbyggda integrationer är inte tydligt dokumenterade. Accountable verkar inte ha stöd för direkta anslutningar till EHR-plattformar, HR-system eller annan vårdprogramvara, och inget offentligt API anges.
Pros and Cons
Pros:
- Förbyggda HIPAA-mallar påskyndar införandet av policyer
- Guidade riskbedömningar kräver ingen expertis inom regelefterlevnad
- Spårar slutförande av personalutbildning och intyganden
Cons:
- Begränsad regulatorisk täckning utöver HIPAA och HITECH
- Ingen anslutning till EHR eller kliniska system är tillgänglig
Learn more about Accountable: Bäst för policy- och efterlevnadsarbetsflöden
- Gratis demo tillgänglig
- Från $1,000/månad (faktureras årsvis)
Visit WebsiteRating:4.6/5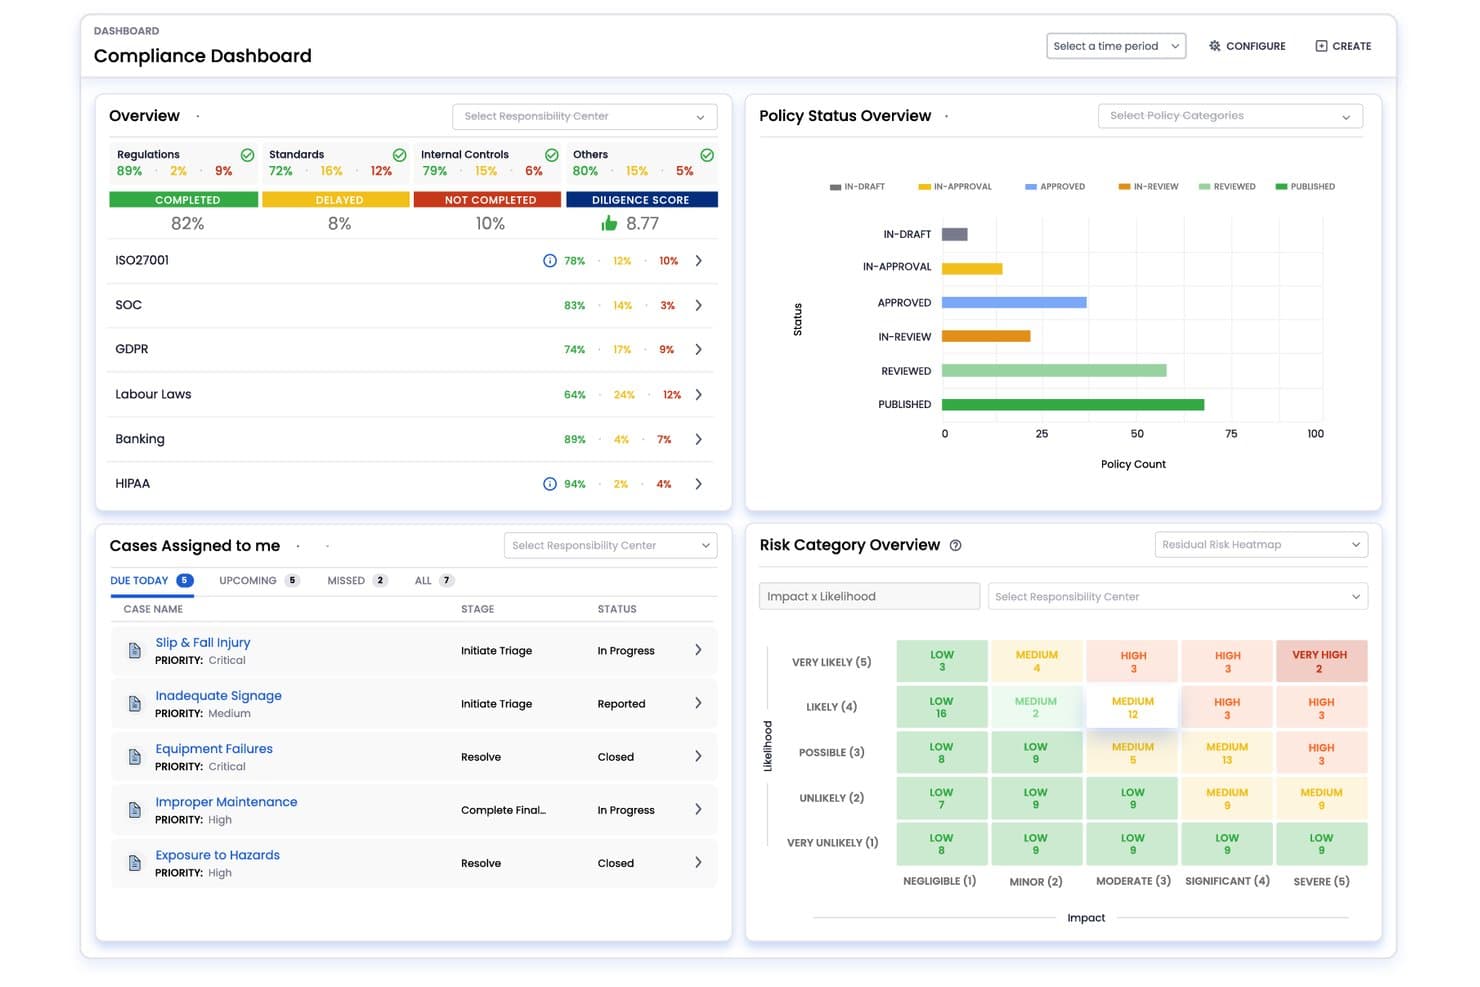
VComply erbjuder en centraliserad instrumentpanel för efterlevnad som visar status för regelverk, policyöversikter, ärendehantering och värmekartor över riskkategorier. VComply är en GRC-plattform med särskilda moduler för efterlevnadshantering, riskspårning, hantering av policyernas livscykel samt incident- och revisionsarbetsflöden, med inbyggt stöd för vårdrelaterade ramverk som HIPAA och OSHA.
Vem passar VComply bäst för?
VComply passar medelstora till stora vårdorganisationer där efterlevnadsansvariga och riskansvariga behöver en konfigurerbar GRC-plattform med flera moduler för att ersätta manuella eller kalkylbladsbaserade processer.
Varför jag valde VComply
VComply tar plats på min kortlista tack vare hur väl dess PolicyOps-modul hanterar hela policyernas livscykel. Jag använder den för att utarbeta, godkänna, distribuera och spåra personalens intyganden på ett och samma ställe, vilket är viktigt när bekräftelse av HIPAA-policyer behöver ett dokumenterat revisionsspår. De inbyggda automatiserade granskningscyklerna håller policyerna aktuella, och Policy AI Assistant snabbar avsevärt upp utarbetandeprocessen.
VComplys viktigaste funktioner
- ComplianceOps-modul: Tilldelar, övervakar och dokumenterar uppgifter inom regelefterlevnad i olika team med hjälp av ett strukturerat bibliotek med vårdrelaterade ramverk.
- RiskOps-modul: Gör det möjligt att spåra, bedöma och minska operativa risker samt integritets- och säkerhetsrisker med övervakning i realtid och detaljerad riskpoängsättning.
- CaseOps-modul: Möjliggör rapportering, utredning och lösning av incidenter med konfigurerbara arbetsflöden och tydligt ansvar i varje steg.
- Underlagshantering: Gör det möjligt att ladda upp och länka stödjande dokumentation direkt till kontroller och uppgifter för att vara redo inför revisioner.
VComplys integrationer
Inbyggda integrationer är inte tydligt dokumenterade. VComply erbjuder ett API för anpassade integrationer.
Pros and Cons
Pros:
- Förbyggda kontrollramverk för HIPAA och HITECH ingår
- Hela policyernas livscykel hanteras i en och samma modul
- Samlat riskregister för kliniska team och IT-team
Cons:
- Möjligheterna att anpassa rapporter är begränsade som standard
- Installation och konfiguration kräver betydande initiala insatser
Learn more about VComply: Bäst för hantering av cyberrisker inom hälso- och sjukvården
- Gratis demo tillgänglig
- Pris på begäran
Visit WebsiteRating:0.0/5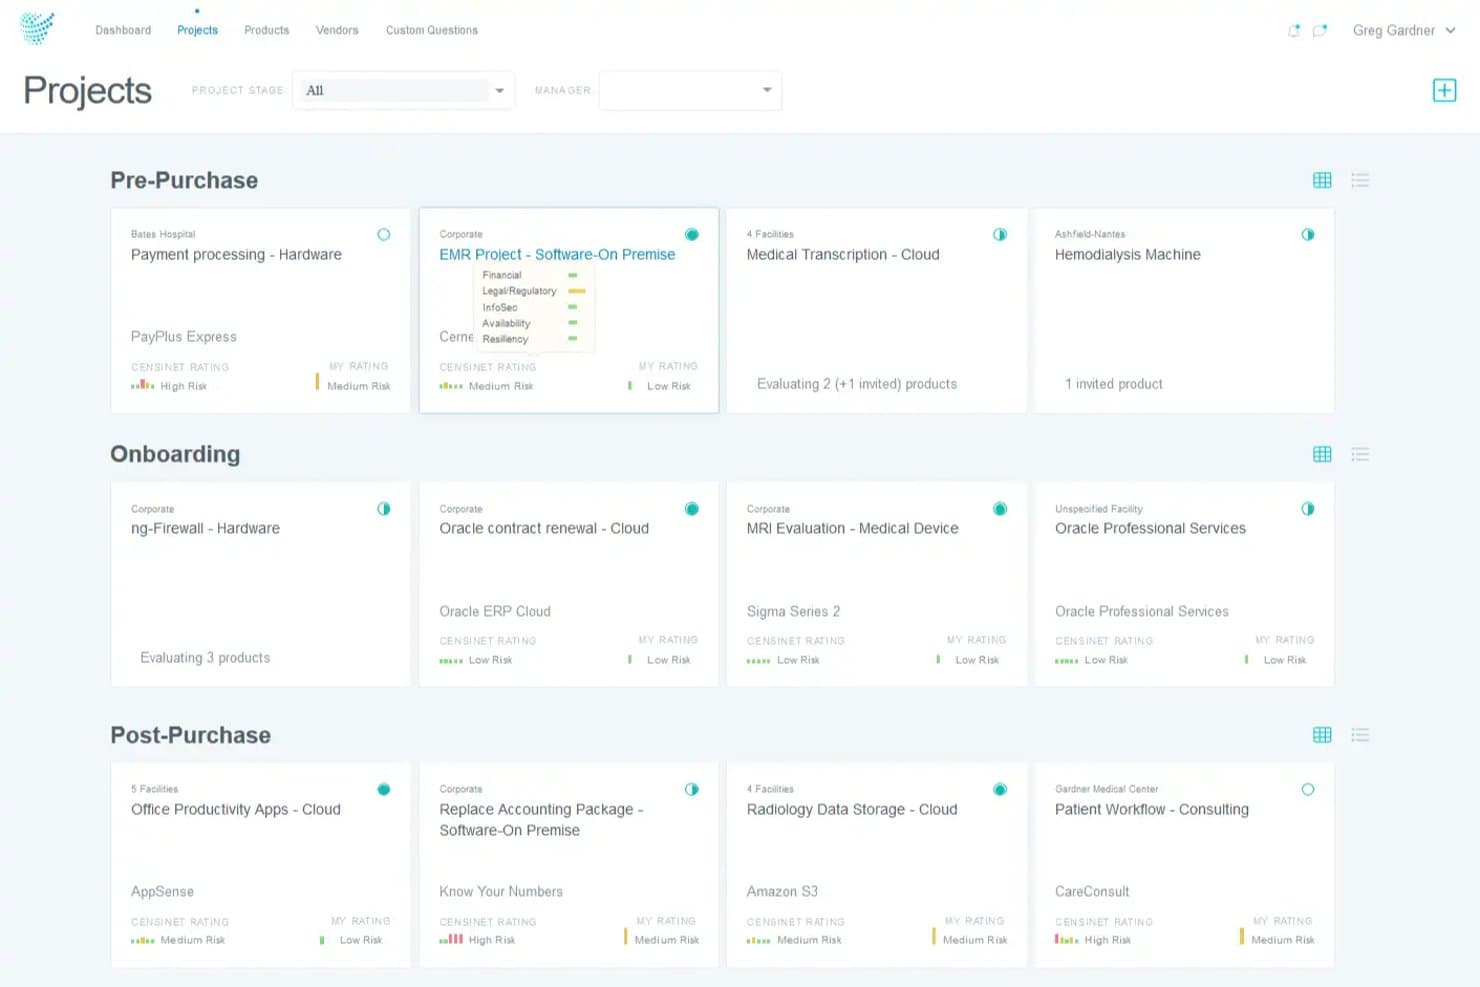
Censinet erbjuder en projektinstrumentpanel som organiserar bedömningar av risker med vårdleverantörer i stegen Före inköp, Introduktion och Efter inköp, med riskklassificeringar. Censinet RiskOps™ är en vårdspecifik GRC-plattform som är uppbyggd kring hantering av risker med tredjepartsleverantörer, synlighet i verksamhetsrisker, AI-styrning och anpassning till regelverk som HIPAA, HITECH och NIST CSF.
Vem passar Censinet bäst för?
Censinet passar bra för riskansvariga och säkerhetschefer på sjukhus, vårdsystem och integrerade vårdnätverk som hanterar stora portföljer av tredjepartsleverantörer.
Varför jag valde Censinet
Censinet tar plats som ett av de bästa alternativen på min kortlista eftersom deras nätverk för leverantörsrisker verkligen saknar motstycke inom vårdens GRC. Jag kan genomföra bedömningar mot en databas med över 50 000 förprofilerade leverantörer, och delning med ett klick minskar slutförandetiden från veckor till mindre än en dag. Jag uppskattar också att klinisk påverkan är direkt inbyggd i riskbedömningen, så arbetsflöden för patientvård och mängden PHI faktiskt påverkar hur risker prioriteras, inte bara IT-relaterade allvarlighetsgrader.
Censinet – viktiga funktioner
- Instrumentpanel för verksamhetsrisker: Ger centraliserad insyn i cyberrisker, operativa risker och kliniska risker i hela organisationen.
- Regelverk för efterlevnad inom vården: Stöder HIPAA, HITECH, NIST CSF, FDA och GDPR med vårdspecifika mallar för bedömningar.
- Jämförelser med branschkollegor: Jämför cybersäkerhetsmognad och motståndskraft med andra vårdorganisationer genom verktyg för branschjämförelser.
- Arbetsflöden för AI-styrning: Möjliggör övervakning av kliniska, operativa och etiska risker i samband med införande av AI inom vården.
Censinet-integrationer
Censinet erbjuder inbyggda integrationer med Epic, ServiceNow och Azure Active Directory samt ett API för anpassade integrationer.
Pros and Cons
Pros:
- Nätverk med förprofilerade leverantörer minskar tiden för bedömningar
- Klinisk påverkan vägs direkt in i riskbedömningen
- Utformad för vårdspecifika regelverk
Cons:
- Krävande introduktion för mindre efterlevnadsteam
- Möjligheterna att anpassa rapporter är begränsade som standard
Learn more about Censinet: Bäst för spårning av HIPAA-riskbedömningar
- Kostnadsfri demonstration tillgänglig
- Pris på begäran
Visit WebsiteRating:5.0/5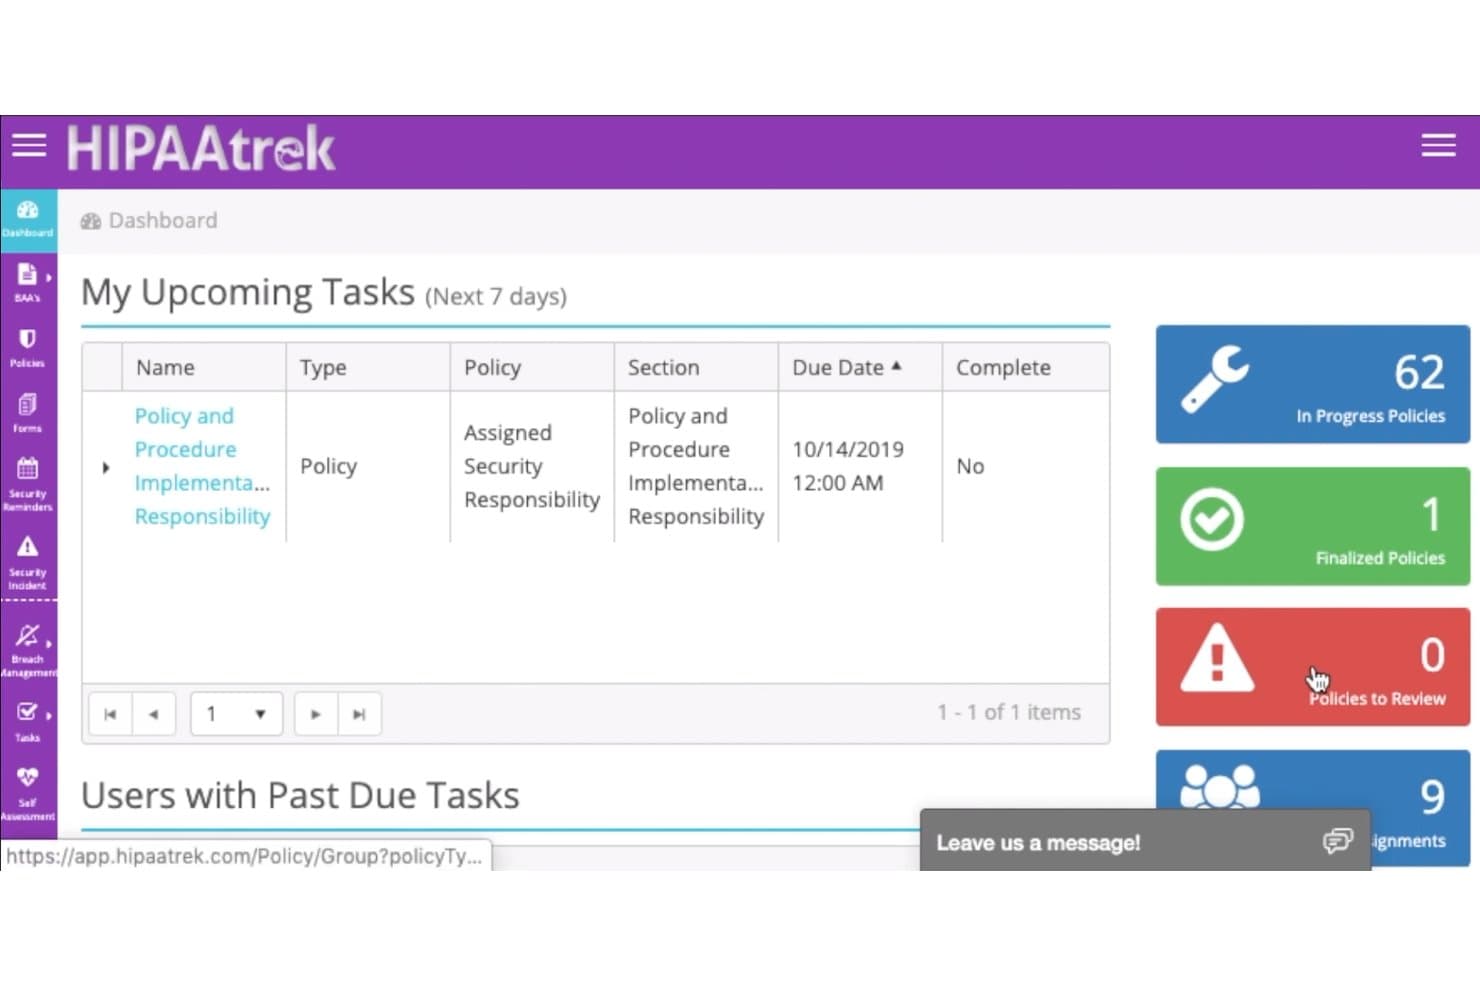
HIPAAtrek erbjuder en instrumentpanel för efterlevnad som visar kommande uppgifter, policystatusar och användartilldelningar för hantering av vårdrelaterad GRC. HIPAAtrek är en molnbaserad plattform för hantering av HIPAA-efterlevnad, utvecklad för vårdorganisationer och omfattar policyhantering, spårning av BAA-avtal, riskbedömning av dataintrång, personalutbildning och revisionsdokumentation.
Vem passar HIPAAtrek bäst för?
HIPAAtrek passar bra för HIPAA-ansvariga och efterlevnadschefer inom små till medelstora vårdmottagningar som behöver ett dedikerat och strukturerat program för efterlevnad.
Varför jag valde HIPAAtrek
HIPAAtrek finns med på min kortlista tack vare hur effektivt plattformen hanterar HIPAA-riskbedömning som ett heltäckande arbetsflöde. Det inbyggda verktyget för riskbedömning av dataintrång guidar dig genom den fyrfaktorsanalys som krävs av OCR, och aviseringar om brister i analysen markerar ofullständiga uppgifter innan de blir revisionsproblem. Jag uppskattar också att uppgifter om dataintrång och incidenter automatiskt sparas i 10 år, vilket ger ett färdigt revisionsspår utan manuellt arkiveringsarbete.
Viktiga funktioner i HIPAAtrek
- Bibliotek med policymallar: Förladdade policymallar kopplade till HIPAA-krav för snabb implementering.
- Hantering av BAA-avtal och kontrakt: Centraliserad och versionshanterad lagring av kontrakt med gemensam granskning och 10 års lagring.
- Hantering av utbildningsinnehåll: Tilldela utbildningsvideor och frågesporter utifrån användarroll med spårning av genomförande.
- Instrumentpanel för efterlevnad: Instrumentpanelen i realtid visar policybrister, kommande uppgifter och status för revisionsberedskap.
HIPAAtrek-integrationer
Inbyggda integrationer är inte tydligt dokumenterade. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Förbyggda ramverk för HIPAA-kontroller ingår
- Dedikerat OCR-arbetsflöde för anmälan av dataintrång
- Omfattar HIPAA, HITECH och OSHA direkt
Cons:
- Begränsat antal inbyggda integrationer med EHR-plattformar
- Alternativen för anpassning av rapporter är relativt grundläggande
Learn more about HIPAAtrek: Bäst för hantering av regulatoriska förändringar
- Gratis demo tillgänglig
- Från $300/månad
Visit WebsiteRating:4.5/5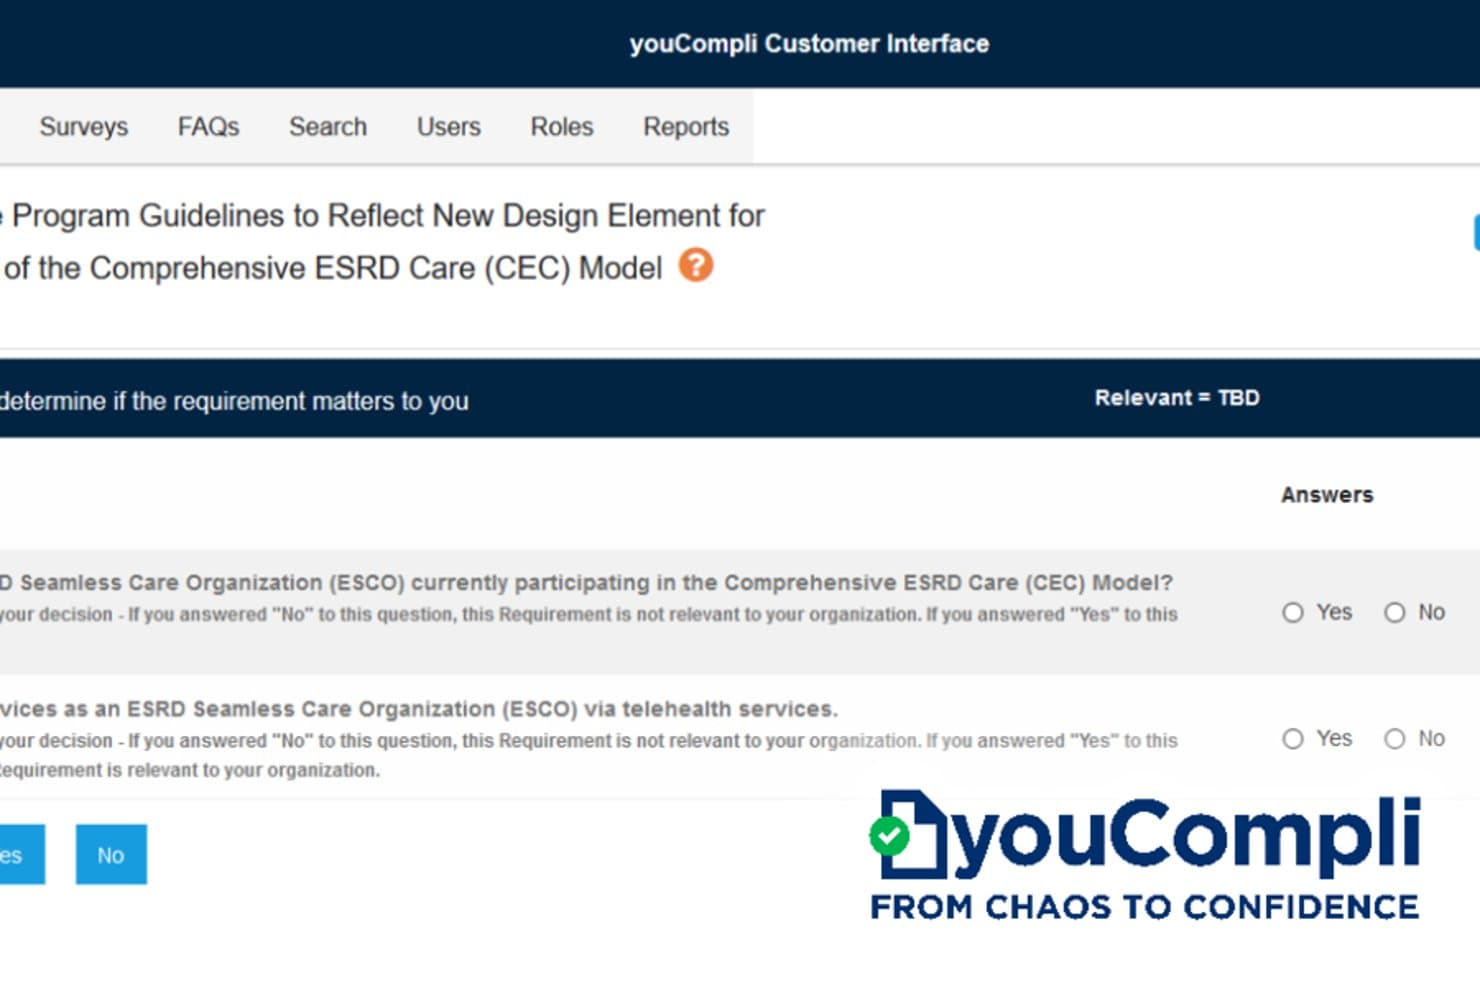
youCompli erbjuder ett gränssnitt för en undersökning av efterlevnadsrelevans som hjälper hälso- och sjukvårdsorganisationer att avgöra om specifika regulatoriska krav gäller för dem. youCompli är en plattform för hantering av regulatoriska förändringar inom hälso- och sjukvården som dagligen övervakar federala källor, delstatskällor och MAC-källor och tillhandahåller expertanalyser av efterlevnad, arbetsflöden för uppgifter och rapportering för att hjälpa team att följa regulatoriska krav.
Vem passar youCompli bäst för?
youCompli passar väl för efterlevnadsansvariga och efterlevnadsteam på sjukhus, vårdsystem och läkargrupper som hanterar pågående federala och delstatliga regulatoriska förändringar.
Varför jag valde youCompli
Jag har inkluderat youCompli bland mina främsta val eftersom inget annat verktyg jag har testat motsvarar dess djup inom övervakning av regler specifika för hälso- och sjukvården. Deras interna team av jurister och efterlevnadsexperter genomsöker dagligen över 2 000 federala källor, delstatskällor och MAC-källor och omvandlar resultaten till handlingsvägledning. Jag uppskattar särskilt arbetsflödet Känna till → Besluta → Hantera → Verifiera, som vägleder team genom relevansbedömningar, tilldelning av uppgifter och slutlig verifiering av efterlevnad i ett enda revisionsspår.
youCompli – viktiga funktioner
- Övervakning av regulatoriska källor: Genomsöker dagligen över 2 000 federala källor, delstatskällor och MAC-källor efter uppdateringar av efterlevnadskraven.
- Bibliotek med modelldokument: Erbjuder färdiga mallar för uppdatering av policyer och rutiner som svar på regulatoriska förändringar.
- Tilldelning och uppföljning av uppgifter: Tilldelar ansvar, anger tidsfrister och registrerar framsteg för varje steg i efterlevnadsarbetsflödet.
- Anpassningsbara efterlevnadsrapporter: Skapar standardrapporter och anpassningsbara rapporter för att visa intressenter att de regulatoriska kraven efterlevs.
youCompli-integrationer
Inbyggda integrationer är inte tydligt dokumenterade. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Daglig övervakning av över 2 000 regulatoriska källor
- Expertanalyserad vägledning ingår i varje avisering
- Revisionsspår följer efterlevnadsbeslut från början till slut
Cons:
- Begränsad täckning utanför hantering av regulatoriska förändringar
- Inte lämpat för GRC-program som omfattar hela företaget
Learn more about youCompli: Bäst för utbildning i efterlevnad inom hälso- och sjukvården
- Gratis demonstration tillgänglig
- Prisuppgift på begäran
Visit WebsiteRating:4.3/5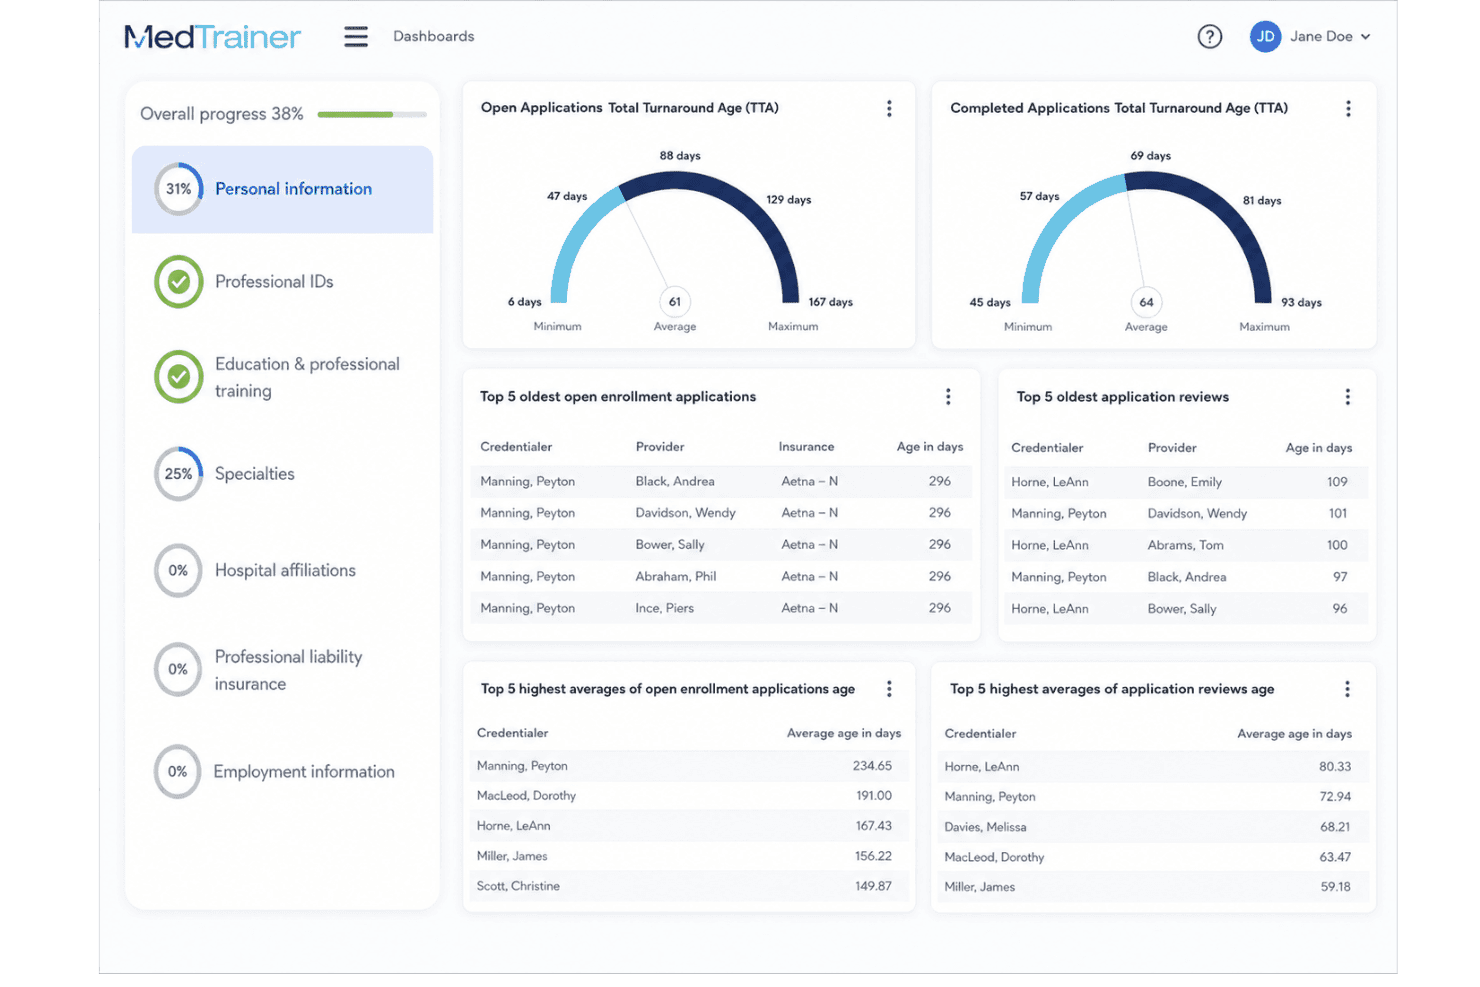
MedTrainer centraliserar personalutbildning, behörighetsverifiering, policyer och efterlevnad. MedTrainer är en plattform för efterlevnad inom hälso- och sjukvården samt personalhantering som centraliserar policyhantering, incidentrapportering, utbildning i regelverk och behörighetsverifiering i ett enda system som är särskilt utvecklat för vårdorganisationer.
Vem passar MedTrainer bäst för?
MedTrainer passar särskilt bra för efterlevnadsansvariga och administratörer på små och medelstora vårdorganisationer, exempelvis läkargrupper, närakuter och öppenvårdskirurgiska kliniker.
Varför jag valde MedTrainer
MedTrainer tar plats på min kortlista tack vare hur djupt plattformen integrerar efterlevnadsutbildning i det bredare arbetsflödet för styrning, risk och efterlevnad. Jag uppskattar särskilt den AI-baserade efterlevnadscoachen, som ger mitt team omedelbara svar på regulatoriska frågor om HIPAA och OSHA utan att behöva vänta på en juridisk granskningscykel. Den AI-baserade policybevakaren bygger vidare på detta genom att skanna befintliga policyer för att upptäcka luckor i efterlevnaden och föreslå ändringar som är anpassade till aktuella krav.
Viktiga funktioner i MedTrainer
- Formulär för incidentrapportering: Anpassningsbara dra-och-släpp-formulär stöder anonyma inskick och automatisk eskalering.
- Digital dokument- och policyhantering: En centraliserad instrumentpanel spårar versioner, distribution och bekräftelser på att dokument har lästs för alla viktiga efterlevnadsdokument.
- Hantering av säkerhetsdatablad: Ger tillgång till en databas med över en miljon säkerhetsdatablad, inklusive automatisk import för McKesson-kunder.
- Behörighetsverifiering och övervakning av uteslutningar: Automatiserar verifiering från primärkällor, övervakar uteslutningar och stöder hantering av leverantörsdata inom en enda plattform.
Integrationer med MedTrainer
Inbyggda integrationer är inte tydligt dokumenterade. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Utbildningsinnehåll om HIPAA och OSHA finns färdigt
- Kombinerar behörighetsverifiering och efterlevnad i en lösning
- AI-driven identifiering av luckor i policyer sparar granskningstid
Cons:
- Möjligheterna att anpassa rapporteringen är begränsade
- Inte utvecklat för stora vårdsystem med flera juridiska enheter
Learn more about MedTrainer: Bäst för efterlevnadsprogram inom hälso- och sjukvården
- Gratis demonstration tillgänglig
- Från $500/månad (faktureras årligen)
Visit WebsiteRating:4.3/5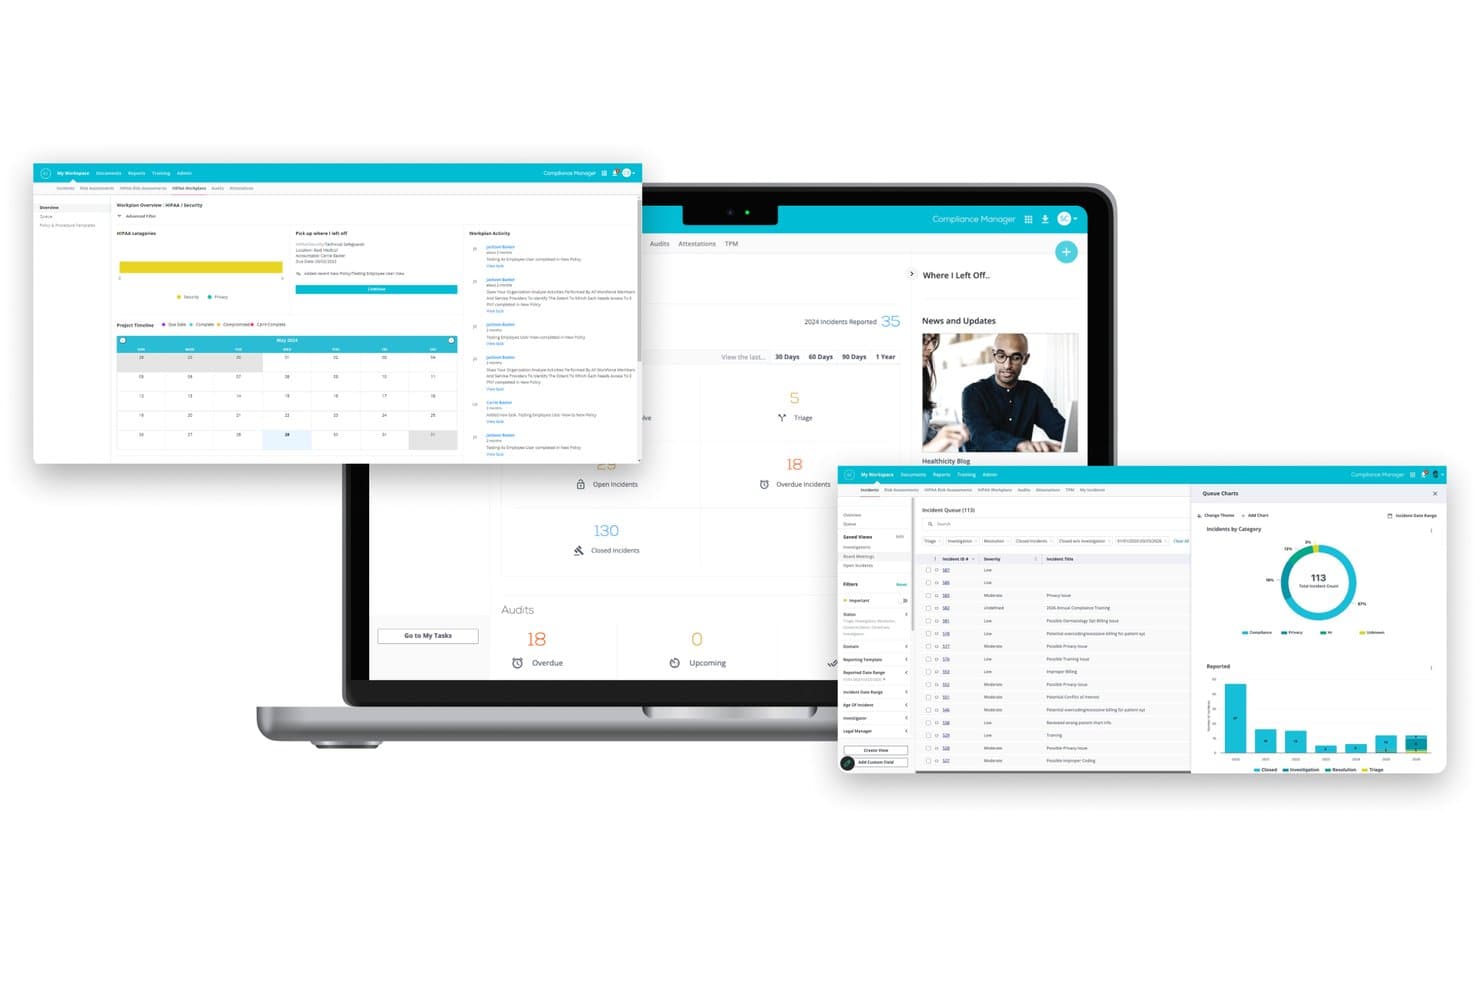
Healthicity erbjuder en omfattande plattform för efterlevnadshantering med incidenthantering, översikter över HIPAA-arbetsplaner, revisionshantering och ködiagram som visas i flera skärmvyer. Healthicity är en GRC-plattform särskilt för hälso- och sjukvården, byggd kring hantering av efterlevnadsprogram och erbjuder incidenthantering, riskbedömning, policyhantering, revisionsarbetsflöden och personalutbildning med intyg i ett enda webbaserat system.
Vem passar Healthicity bäst för?
Healthicity passar särskilt bra för efterlevnadsansvariga och dataskyddsansvariga på sjukhus, läkargrupper och hälso- och sjukvårdssystem som hanterar strukturerade regulatoriska efterlevnadsprogram.
Varför jag valde Healthicity
Jag valde Healthicity som en av de bästa lösningarna eftersom plattformen är strukturerad kring OIG:s sju delar i ett effektivt efterlevnadsprogram, vilket är ovanligt i GRC-programvara. Jag gillar att SmartLine, dess AI-drivna jourtelefon, transkriberar och vidarebefordrar efterlevnadsrapporter dygnet runt på flera språk, så att inget faller mellan stolarna vid skiftbyten. Utbildningsintyg kopplas direkt till incidentresultat och revisionsresultat, vilket skapar ett försvarbart spår av efterlevnad utan separata system.
Viktiga funktioner i Healthicity
- Modul för riskbedömning: Bedöm, dokumentera och omvärdera kliniska, operativa och integritetsrelaterade risker över tid i ett särskilt gränssnitt.
- Hantering av policyer och rutiner: Samla skapande, godkännanden, versionshantering och distribution av policyer på ett ställe, med inbyggd tilldelning av granskare och automatiserade granskningscykler.
- Arbetsflöden för revisionshantering: Konfigurera och hantera anpassade revisioner inom olika program, med tilldelning av ansvar och automatiskt sammanfattade resultat för regulatorisk anpassning.
- Integrerad övervakning av avstängningar: Kontrollera regelbundet leverantörer och anställda mot OIG:s och GSA:s avstängningsregister med detaljerade revisionsspår.
Healthicity-integrationer
Inbyggda integrationer är inte tydligt dokumenterade. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Förbyggd struktur för OIG:s efterlevnadsprogram ingår
- Dedikerad modul för arbetsflöden för OCR:s rapportering av dataintrång
- Kliniska riskregister utformade för CMO- och CISO-insyn
Cons:
- Möjligheterna att anpassa rapporter är relativt begränsade
- Mindre organisationer kan uppleva modulernas omfattning som överväldigande
Learn more about Healthicity: Bäst för GRC-arbetsflöden inom hälso- och sjukvården
- 30 dagars kostnadsfri provperiod (mobila revisioner) och kostnadsfri demo tillgänglig
- Pris på begäran
Visit WebsiteRating:0.0/5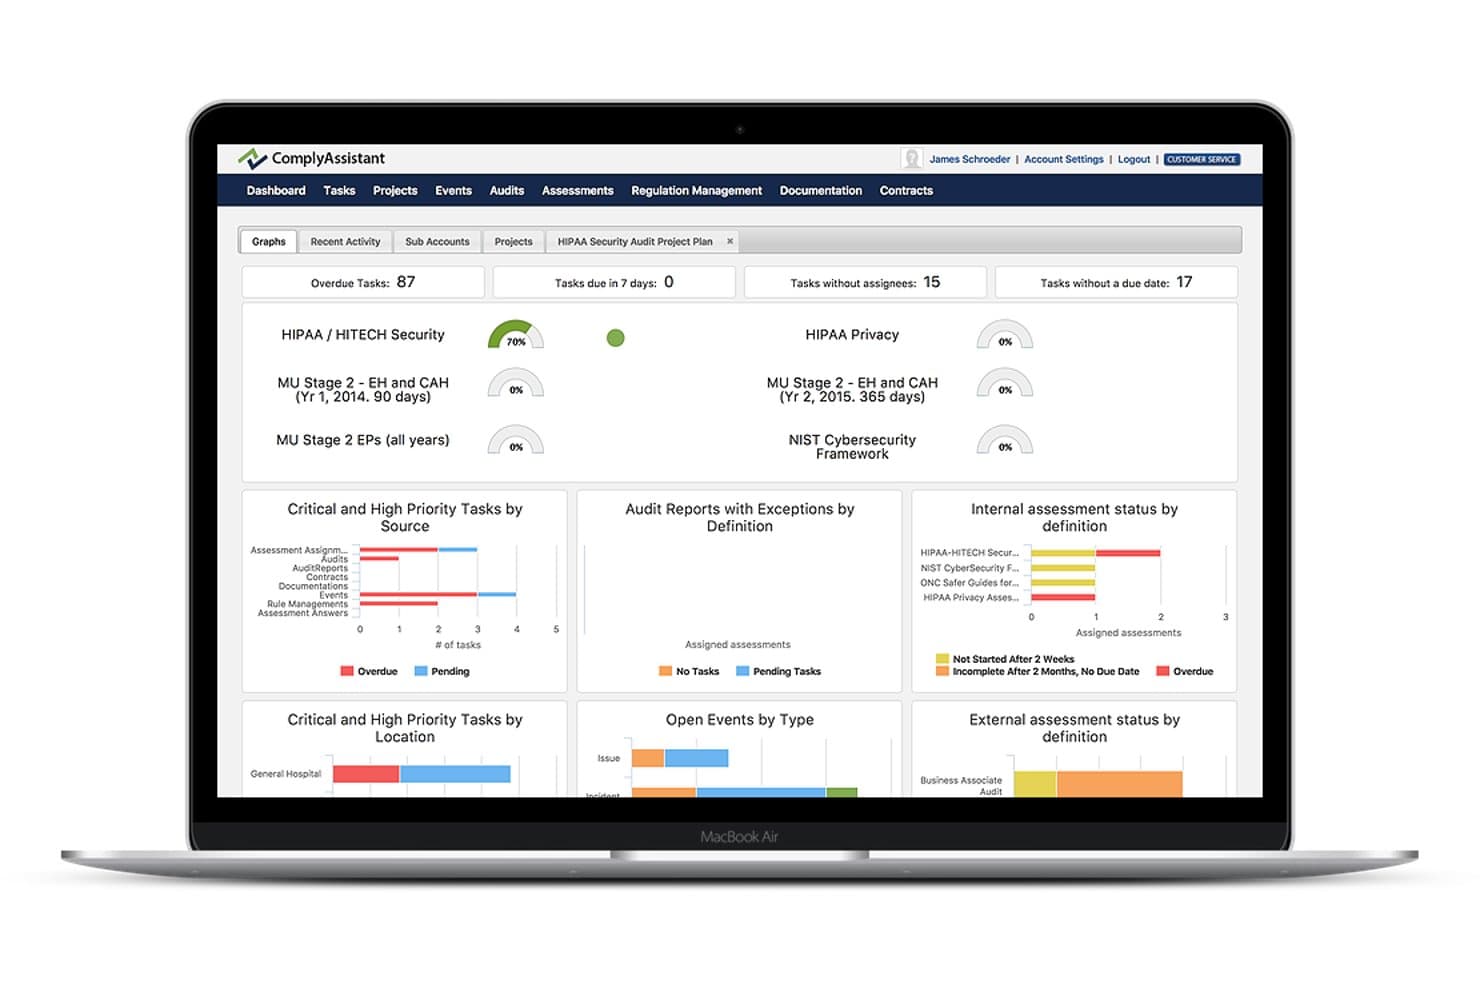
Comply Assistant erbjuder en centraliserad GRC-instrumentpanel för hälso- och sjukvården som visar försenade uppgifter, mätare för efterlevnadsframsteg samt diagram över status för revisioner och bedömningar. ComplyAssistant är en GRC-plattform exklusivt för hälso- och sjukvården, med moduler för policyhantering av HIPAA och HITECH, riskbedömning, incidentrapportering, spårning av leverantörer och BAA-avtal samt mobila verksamhetsrevisioner.
Vem passar Comply Assistant bäst för?
Det passar särskilt bra för HIPAA-ansvariga och efterlevnadsteam på sjukhus, kliniker och långtidsvårdinrättningar som behöver en dedikerad GRC-lösning enbart för hälso- och sjukvården.
Varför jag valde Comply Assistant
Jag har tagit med Comply Assistant bland mina främsta val eftersom ingen annan plattform på den här listan är byggd exklusivt för GRC-arbetsflöden inom hälso- och sjukvården. Jag uppskattar särskilt det sexstegsbaserade riskregistret, som strukturerar hur efterlevnadsteam samlar in och bedömer hot på flera vårdinrättningar. Modulen för mobila revisioner är också en verklig särskiljande faktor, eftersom team kan genomföra HIPAA-revisioner av vårdinrättningar direkt från en surfplatta utan att behöva återgå till en stationär dator för att registrera resultaten.
Viktiga funktioner i Comply Assistant
- Dokument- och policyhantering: Lagra, uppdatera och dela HIPAA- och HITECH-policydokument i en enda centraliserad portal.
- Incidentrapportering och incidenthantering: Logga integritetsincidenter och tilldela uppföljningsåtgärder med fullständiga revisionsspår.
- Leverantörs- och avtalshantering: Spåra affärspartneravtal och övervaka leverantörsregister från en enda instrumentpanel.
- Instrumentpaneler och aviseringar i realtid: Visualisera efterlevnadsstatus och få aviseringar om försenade uppgifter och riskindikatorer.
Comply Assistant-integrationer
Inbyggda integrationer är inte tydligt dokumenterade. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Byggd exklusivt för efterlevnadsarbetsflöden inom hälso- och sjukvården
- Förbyggda kontrollramverk för HIPAA och HITECH ingår
- Stöd för hantering av revisioner på flera vårdinrättningar via mobilen
Cons:
- Begränsat antal integrationer från tredje part med kliniska system
- Alternativen för anpassning av rapporter är relativt grundläggande
Learn more about Comply Assistant:
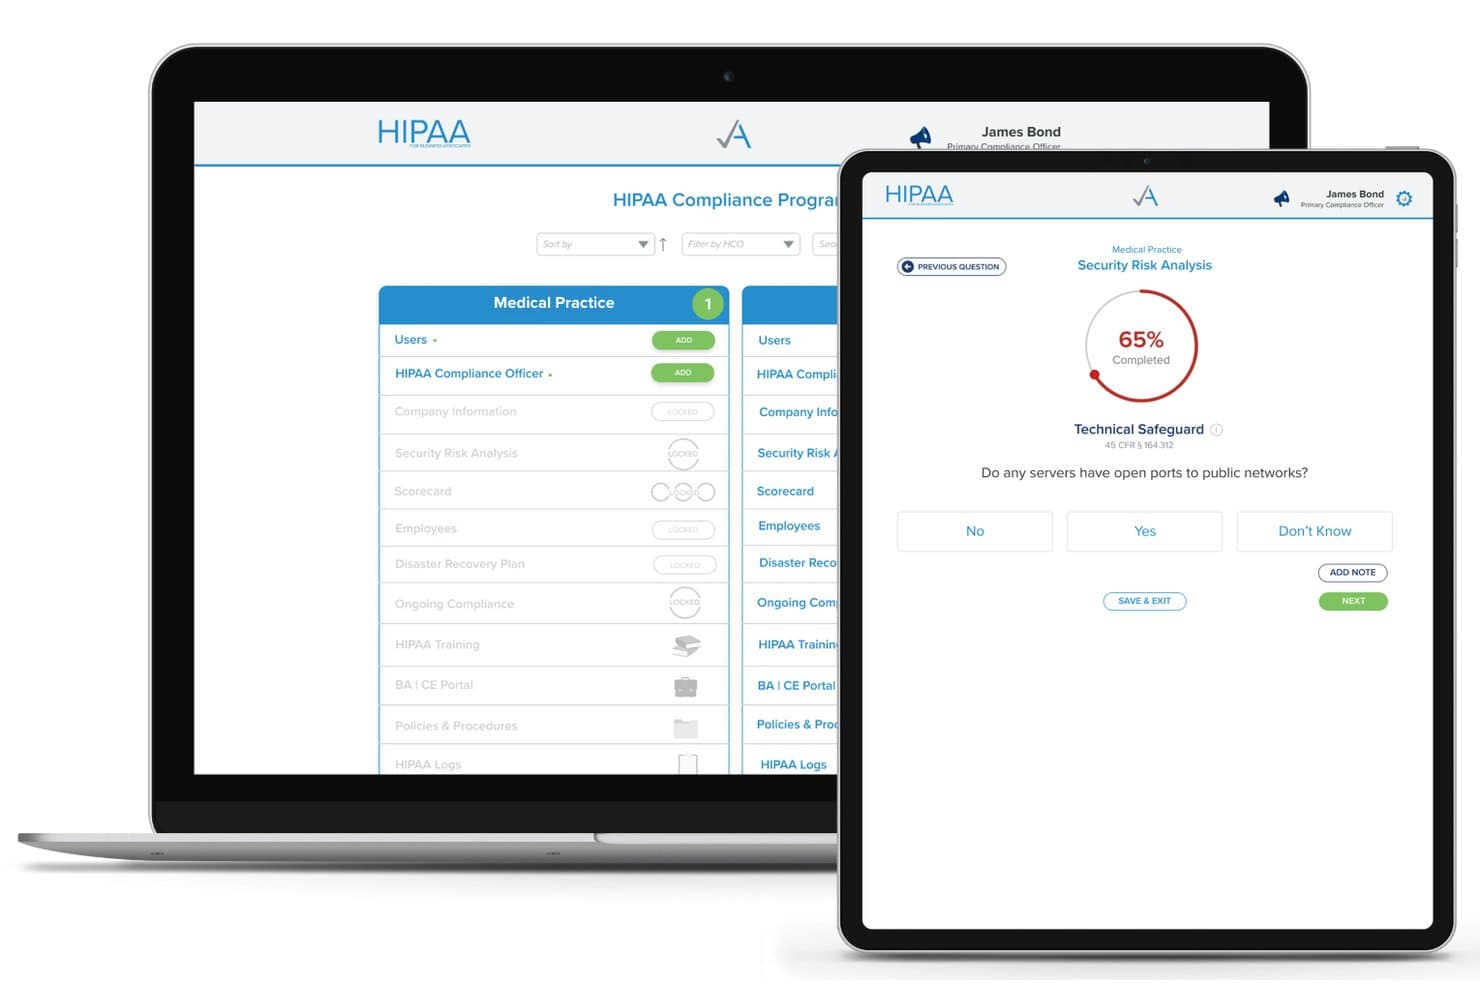
Abyde erbjuder en instrumentpanel för HIPAA-efterlevnad med ett verktyg för säkerhetsriskanalys som vägleder användarna genom frågor om tekniska skyddsåtgärder och visar hur långt de har kommit. Abyde är en HIPAA- och OSHA-efterlevnadsplattform för vårdmottagningar som omfattar säkerhetsriskanalys, hantering av policyer och rutiner, personalutbildning samt spårning av affärspartner.
Vem passar Abyde bäst för?
Abyde passar bra för små till medelstora vårdmottagningar – till exempel tandläkarmottagningar, kiropraktorkliniker och ögonkliniker – som behöver en enkel väg till HIPAA- och OSHA-efterlevnad utan egen efterlevnadspersonal.
Varför jag valde Abyde
Jag valde Abyde som en av de bästa lösningarna eftersom plattformen förenklar HIPAA-efterlevnaden från grunden. Dess säkerhetsriskanalys använder ett dynamiskt frågeformulär som endast visar frågor som är relevanta för just din mottagning. Utifrån svaren skapar Abyde automatiskt anpassade policyer och rutiner. Det inbyggda incidenthanteringsprogrammet kopplar dig sedan direkt till efterlevnadsexperter när ett dataintrång eller en OCR-granskning uppstår.
Abydes viktigaste funktioner
- Hantering av affärspartner: Spåra avtal med affärspartner genom elektronisk utskickning och signering samt påminnelser om avtalens utgångsdatum.
- OSHA-efterlevnadsmodul: Hantera obligatoriska OSHA-krav för vårdmottagningar, inklusive digitala anläggningsbedömningar.
- Interaktiv personalutbildning: Erbjud självstyrd utbildning i efterlevnad med automatiserad uppföljning av framsteg och kunskapstest för personalen.
- Automatiskt genererade policyer: Skapa och uppdatera anpassade efterlevnadspolicyer baserat på dina senaste svar i riskanalysen.
Abydes integrationer
Inbyggda integrationer är inte tydligt dokumenterade. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Utformad särskilt för efterlevnad i små vårdmottagningar
- Skapar automatiskt HIPAA-policyer utifrån riskanalysen
- Inkluderar stöd vid incidenthantering av OCR-dataintrång
Cons:
- Begränsat djup för stora vårdsystem
- Saknar funktionalitet för kliniskt riskregister
Learn more about Abyde: Bäst för hantering av HIPAA-säkerhetsrisker
- Gratis demonstration tillgänglig
- Från $499/år (faktureras årsvis)
Visit WebsiteRating:0.0/5
Medcurity erbjuder en instrumentpanel för företagsanalys som visar fördelningen av registreringar, genomförandegrad per kurs, genomsnittliga framsteg och genomsnittliga resultat för utbildning i efterlevnad inom vården. Medcurity är en vårdcentrerad GRC-plattform byggd kring HIPAA-säkerhetsriskanalyser, som kombinerar AI-drivna bedömningar med policyhantering, spårning av BAA-avtal och verktyg för personalutbildning.
Vem passar Medcurity bäst för?
Medcurity passar bra för små mottagningar, FQHC:er, vårdcentraler och tandvårds- eller beteendevårdsgrupper med flera platser som arbetar med HIPAA-efterlevnad.
Varför jag valde Medcurity
Jag valde Medcurity som ett av de bästa alternativen eftersom inget annat GRC-verktyg för vården på min lista kombinerar en AI-driven säkerhetsriskanalys med fysiska skyddsåtgärdsbedömningar på plats, utförda av riktiga HIPAA-experter. Varje AI-genererat resultat granskas av en mänsklig efterlevnadsrådgivare innan den slutliga rapporten utfärdas, vilket är viktigt när man förbereder sig inför en revision. Jag gillar också instrumentpanelen för viktade korrigerande åtgärder, som låter mitt team följa öppna riskpunkter i relation till deras allvarlighetsgrad under ett helt år efter att bedömningen är slutförd.
Viktiga funktioner i Medcurity
- Policybibliotek med automatiska granskningspåminnelser: Färdiga och anpassningsbara HIPAA-kompatibla policymallar ingår, med automatiska aviseringar för schemalagda granskningar.
- HIPAA-utbildning och spårning i plattformen: Personal kan genomföra obligatorisk HIPAA-utbildning direkt i systemet, och genomförandet spåras efter roll och avdelning.
- Hantering av avtal med affärspartner: Redigerbara BAA-mallar, e-signaturer, automatiska förnyelseaviseringar och ett centraliserat BAA-arkiv underlättar effektiv hantering av tredje part.
- Rapportering över flera platser: Instrumentpaneler samlar efterlevnads- och riskdata från flera mottagnings- eller anläggningsplatser under ett enda uppdrag.
Medcurity-integrationer
Inbyggda integrationer är inte tydligt dokumenterade. Ett API finns tillgängligt för anpassade integrationer.
Pros and Cons
Pros:
- Expertgranskade SRA-rapporter före slutleverans
- Vägledd självbedömningsfunktion för FQHC:er
- Identifierar brister i efterlevnaden som tidigare leverantörer missat
Cons:
- Omfattningen är snävare än för kompletta GRC-plattformar
- Begränsad lämplighet för stora IDN:er eller vårdsystem med flera juridiska enheter
Learn more about Medcurity:
Annan GRC-programvara för hälso- och sjukvård
\u003cspan style=\u0022font-weight: 400;\u0022\u003eHär är några ytterligare alternativ för GRC-programvara inom hälso- och sjukvård som inte kom med på min kortlista, men som ändå kan vara värda att undersöka:\u003c/span\u003e
- 11SAI360Bäst för etik, risk och efterlevnad
- 12MetricStreamBäst för hantering av GRC i företag
- 13NAVEX OneBäst för efterlevnadshantering i företag
Hur jag utvärderar GRC-programvara för hälso- och sjukvård
Jag delar upp min undersökning i två lager: de grundläggande HIPAA- och riskfunktioner som ett verktyg måste ha för att kvalificera sig, samt de särskiljande funktionerna – som arbetsflöden för OCR-rapportering av dataintrång och BAA-spårning – som skiljer starkare alternativ från resten.
Kärnfunktioner (grundläggande krav för denna lista)
När jag väljer verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (är utmärkt inom området) för var och en av kärnfunktionerna nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats och använder 65 % som riktmärke för att bedöma hur väl det passar för listan.
- Efterlevnad av regelverk för hälso- och sjukvård: Jag letar efter fördefinierade ramverk som omfattar HIPAA, HITECH, OSHA och CMS – inte bara generiska efterlevnadsmallar som återanvänts med etiketter för hälso- och sjukvård.
- Riskbedömning och riskhantering: Varje verktyg bör erbjuda arbetsflöden för poängsättning, spårning och åtgärdande av kliniska, operativa och integritetsrelaterade risker som är relevanta i vårdmiljöer.
- Hantering av policyer och rutiner: Jag utvärderar hur varje plattform hanterar versionshantering och distribution av policyer samt personalens bekräftelser – särskilt bekräftelser av den årliga HIPAA-utbildningen.
- Hantering av revisioner och incidenter: Starka funktioner för revisionsspår och spårning av dataintrång är viktiga här, särskilt verktyg som anpassar incidentarbetsflöden efter OCR:s tidsfrister för rapportering.
- Affärsbiträden och leverantörsrisk: Jag kontrollerar om plattformen centraliserar BAA-spårning och frågeformulär för leverantörsrisker hos tredje parter som hanterar PHI för er räkning.
- Efterlevnadsrapportering och instrumentpaneler: Jag letar efter instrumentpaneler i realtid med rollbaserade vyer, så att efterlevnadsansvariga och administratörer kan se det som är relevant för dem.
När jag har en lista över verktyg som uppfyller kriterierna undersöker jag vad som skiljer varje plattform från de andra.
Särskiljande faktorer (det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
Arbetsflöden för OCR-rapportering av dataintrång gör att ni slipper improvisera när en incident inträffar – automatiserad analys av risken för skada och spårning av tidsfrister hjälper teamet att uppfylla HHS:s tidsfrister för avisering utan manuella gissningar. Jag letar också efter kliniska riskregister som samlar IT-, patientsäkerhets- och operativa risker i en enda vy, vilket ger efterlevnadsansvariga och kliniska ledare en gemensam bild. AI-assisterad mappning av policyer är en annan särskiljande faktor som är värd att utvärdera, eftersom den kan korsreferera era befintliga policyer mot nya regelverk och flagga luckor innan en revisor gör det.
Mer än funktioner
Integration med kliniska ekosystem och IT-ekosystem är mycket viktigt här. Jag kontrollerar om en plattform kan ansluta till EHR-system som Epic eller Oracle Health för inläsning av revisionsloggar och åtkomstövervakning – utan dessa anslutningar måste ni hämta data manuellt. Djupet i efterlevnaden av regelverk för hälso- och sjukvård är en annan faktor jag utvärderar, särskilt om regelverksinnehållet uppdateras automatiskt när OCR utfärdar nya riktlinjer för tillsyn. Skalbarhet över vårdsystem med flera juridiska enheter påverkar också min bedömning, eftersom sjukhus som förvärvar nya anläggningar behöver segmenterad rapportering inom en och samma klientmiljö.
Så väljer du GRC-programvara för hälso- och sjukvård
Undrar du vilken GRC-programvara för hälso- och sjukvård som faktiskt fungerar för teamets arbetsflöden inom regelverk, revision och riskhantering? Anpassa ditt val efter dina verkliga prioriteringar med hjälp av tabellen nedan:
| Om din prioritet är … | Prioritera … |
| Förberedelser inför HIPAA- eller HHS-revisioner | Programvara med revisionsklara evidensrapporter |
| Minska manuell uppföljning av BAA-avtal | Integrerade verktyg för leverantörer och affärsassistenter |
| Koppla samman IT-risker och kliniska risker | Verktyg med register för kliniska IT-risker |
| Snabba policybekräftelser | Medarbetarbekräftelser kopplade till automatiserade arbetsflöden |
| Enkla uppdateringar av regelverk | Plattformar med löpande uppdateringar av vårdinnehåll |
Så granskar du din kortlista
- Begär ett uttag av revisionsunderlag: Be om ett avidentifierat exempel på ett revisionsspår eller en evidensrapport för att bekräfta att lösningen är anpassad till förberedelser inför HIPAA-revisioner.
- Testa BAA-arbetsflödet med en testleverantör: Simulera introduktion av en ny leverantör för att se om skapande, granskning och e-signering av BAA-avtal fungerar som utlovat.
- Genomför en genomgång av ett riskscenario: Be plattformsleverantören gå igenom poängsättning, åtgärder och rapportering för en klinisk händelse eller cybersäkerhetshändelse.
- Be om bevis på uppdateringar av regelverksinnehåll: Begär ett underlag eller en versionsnotering som visar den senaste uppdateringen kopplad till ett nytt eller föränderligt vårdrelaterat regelverk.
- Ta hänsyn till denna viktiga avvägning: Avgör om du behöver djuplodande vårdrelaterat regelverksinnehåll och vårdspecifika mallar, eller om ett allmänt GRC-verktyg med vårdspecifika ”tillägg” räcker.
Vad är GRC-programvara för hälso- och sjukvård?
GRC-programvara för hälso- och sjukvård är specialiserade plattformar som hjälper dig att hantera behov av styrning, risk och efterlevnad i medicinska miljöer. Dessa system centraliserar och automatiserar kontroller för HIPAA och andra vårdrelaterade regelverk, riskbedömningar, förberedelser inför revisioner, policyhantering och leverantörsuppföljning, så att efterlevnadsansvariga och administratörer kan effektivisera insamlingen av underlag, övervaka exponering och säkerställa att regulatoriska krav uppfylls i hela organisationen.
Funktioner i GRC-programvara för hälso- och sjukvård
När du väljer GRC-programvara för hälso- och sjukvård bör du hålla utkik efter följande viktiga funktioner:
- Fördefinierade regelverksramverk: Innehåller mallar och kontroller kopplade till HIPAA, HITECH och andra vårdrelaterade regelverk, så att du inte behöver börja från grunden.
- Riskregister: Gör det möjligt att identifiera, poängsätta, visualisera och följa upp kliniska, operativa och IT-relaterade risker, så att alla hålls ansvariga för uppföljande åtgärder.
- Policyhantering: Centraliserar versionsstyrda policyer, säkerställer personalens bekräftelser och automatiserar distributionen av policyer för regelefterlevnad och revisionsberedskap.
- Revisionsspår och underlagshantering: Registrerar åtgärder, bevarar dokumentation och samlar in underlag som behövs för interna och externa revisioner på en och samma organiserade plattform.
- Incident- och intrångsrapportering: Underlättar snabb registrering, prioritering, lösning och rapportering av säkerhetsincidenter eller integritetsintrång enligt regulatoriska tidsfrister.
- Hantering av affärspartner/leverantörer: Övervakar leverantörers efterlevnadsstatus, hanterar BAA:er och följer upp introduktion samt löpande bedömningar av tredje parter som hanterar känsliga uppgifter.
- Rollbaserade instrumentpaneler: Ger efterlevnadsteam, administratörer och ledningsgrupper anpassade vyer över efterlevnadsstatus, riskexponering och utestående uppgifter.
- Automatiska uppdateringar av regelverk: Hämtar de senaste reglerna, tillsynsåtgärderna och regelverksändringarna som är relevanta för hälso- och sjukvården, så att ditt kontrollbibliotek hålls uppdaterat utan manuellt efterforskningsarbete.
- Arbetsflödesautomatisering: Möjliggör automatisk dirigering, eskaleringar och påminnelser för uppgifter som bekräftelser, riskgranskningar och korrigerande åtgärder, vilket minskar behovet av manuell uppföljning.
- Integrerade rapporteringsverktyg: Skapar rapporter i realtid som är färdiga för tillsynsmyndigheter, med anpassningsbara format för intern granskning eller extern inlämning.
Fördelar med GRC-programvara för hälso- och sjukvård
Implementering av GRC-programvara för hälso- och sjukvård ger flera fördelar för ditt team och din verksamhet. Här är några av de fördelar du kan se fram emot:
- Förenklade revisionsförberedelser: Automatiserad hantering av underlag och revisionsspår gör det enklare att förbereda sig inför HIPAA-, HHS- eller revisioner utförda av betalare.
- Centraliserad regelverkshantering: Fördefinierade kontrollbibliotek hjälper dig att följa HIPAA, HITECH och andra föränderliga vårdrelaterade regelverk på en och samma plattform.
- Effektiviserad policydistribution: Automatiserade arbetsflöden säkerställer att nya och uppdaterade policyer når varje medarbetare, med spårade bekräftelser.
- Snabbare incidenthantering: Integrerade arbetsflöden för incidenter och intrång möjliggör snabb prioritering och rapportering som krävs av tillsynsmyndigheter inom hälso- och sjukvården.
- Förbättrad leverantörsuppföljning: Central lagring av BAA:er och spårning av leverantörsrisker hjälper dig att övervaka tredje parters efterlevnad och säkerhet.
- Tydligare risköverblick: Riskregister och rollbaserade instrumentpaneler ger realtidsinsyn i kliniska, operativa och IT-relaterade efterlevnadsrisker.
- Minskad manuell arbetsbelastning: Automatisering av rapportering, bekräftelser och påminnelser gör att ditt team kan fokusera på efterlevnadsuppgifter och patientvård med hög prioritet.
Kostnader och priser för GRC-programvara för hälso- och sjukvård
För att välja GRC-programvara för hälso- och sjukvård krävs en förståelse för de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i GRC-programvarulösningar för hälso- och sjukvård:
Jämförelsetabell för abonnemang för GRC-programvara inom hälso- och sjukvården
| Plantyp | Genomsnittligt pris | Vanliga funktioner |
| Gratisplan | $0 | Begränsat antal regulatoriska mallar, grundläggande risklogg och minimal rapportering. |
| Personlig plan | $20-$50/användare/månad | Åtkomst för en användare, enkel policyhantering, grundläggande revisionsloggar och begränsad incidentuppföljning. |
| Företagsplan | $60-$150/användare/månad | Stöd för flera användare, automatisering av policyer och procedurer, riskregister, BAA-uppföljning och standardrapporter. |
| Storföretagsplan | $200+/användare/månad | Fullständigt regulatoriskt innehåll, avancerade instrumentpaneler, integrationer med tredje part, anpassade arbetsflöden och prioriterad support. |
Vanliga frågor om GRC-programvara för hälso- och sjukvården
Här är några svar på vanliga frågor om GRC-programvara för hälso- och sjukvården:
Vilka regelverk hanterar GRC-programvara för hälso- och sjukvården vanligtvis?
GRC-programvara för hälso- och sjukvården hanterar vanligtvis HIPAA, HITECH, HITRUST, Joint Commissions standarder och delstatsspecifika lagar om integritet inom hälso- och sjukvården. Många lösningar uppdaterar också sina ramverk när nya regelverk och riktlinjer för tillsyn publiceras.
Kan GRC-programvara för hälso- och sjukvården integreras med EHR-system?
Ja, många lösningar för GRC-programvara inom hälso- och sjukvården erbjuder integrationer med EHR-system som Epic, Oracle Health och Meditech. Detta är värdefullt för att automatisera insamling av revisionsloggar, övervakning av användaråtkomst och upptäckt av incidenter.
Hur hanterar GRC-programvara för hälso- och sjukvården efterlevnad hos leverantörer?
De flesta plattformar omfattar uppföljning av avtal med affärspartner (BAA), arbetsflöden för introduktion av leverantörer och regelbundna riskbedömningar av leverantörer. Detta hjälper dig att övervaka vilka tredje parter som hanterar PHI och deras efterlevnadsstatus.
Hur lång tid tar implementeringen av GRC-programvara för hälso- och sjukvården vanligtvis?
Implementeringen kan ta allt från några veckor till flera månader, beroende på organisationens storlek, komplexitet och integrationskrav. Större system med många enheter eller äldre datakällor kan behöva en stegvis implementering.
Passar GRC-programvara för hälso- och sjukvården för små mottagningar eller kliniker?
Ja, det finns skalbara alternativ som är utformade för att passa både stora hälso- och sjukvårdssystem och mindre kliniker. Molnbaserade abonnemang och hanterade tjänster kan göra dessa lösningar tillgängliga även när den interna IT- eller efterlevnadspersonalen är begränsad.