
Oprogramowanie GRC dla sektora ochrony zdrowia pomaga organizacji zarządzać zadaniami związanymi z ładem organizacyjnym, ryzykiem i zgodnością, szczególnie w środowiskach klinicznych i administracyjnych związanych z ochroną zdrowia. Jeśli oceniasz dostępne narzędzia GRC, wiesz, jak łatwo procesy związane ze zgodnością, dokumentacja audytowa i śledzenie ryzyka mogą stać się czasochłonnymi obowiązkami. W tym przewodniku znajdziesz praktyczny przegląd najlepszych programów GRC dla sektora ochrony zdrowia, informacje o tym, co wyróżnia je w przypadku zespołów zajmujących się danymi pacjentów, oraz najważniejsze funkcje, na które warto zwrócić uwagę przy wyborze rozwiązania najlepiej dopasowanego do Twoich potrzeb.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As medical practice leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Tabela porównawcza programów GRC dla sektora ochrony zdrowia
Ta tabela porównawcza zawiera podsumowanie informacji o cenach wybranych przeze mnie najlepszych programów GRC dla sektora ochrony zdrowia:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze do automatyzacji zgodności z HIPAA | 7-dniowy bezpłatny okres próbny | Od $199/miesiąc | Website | |
| 2 | Najlepsze rozwiązanie do obsługi procesów związanych z politykami i zgodnością | Dostępna bezpłatna wersja demonstracyjna | Od $1,000/miesiąc (rozliczane rocznie) | Website | |
| 3 | Najlepsze rozwiązanie do zarządzania ryzykiem cybernetycznym w ochronie zdrowia | Dostępna bezpłatna wersja demonstracyjna | Cena na zapytanie | Website | |
| 4 | Najlepsze rozwiązanie do śledzenia oceny ryzyka związanego z HIPAA | Dostępne bezpłatne demo | Ceny dostępne na żądanie | Website | |
| 5 | Najlepsze rozwiązanie do zarządzania zmianami regulacyjnymi | Dostępne bezpłatne demo | Od 300 USD/miesiąc | Website | |
| 6 | Najlepszy do szkoleń dotyczących zgodności w ochronie zdrowia | Dostępna bezpłatna prezentacja | Ceny na zapytanie | Website | |
| 7 | Najlepsze rozwiązanie dla programów zgodności w ochronie zdrowia | Dostępna bezpłatna prezentacja | Od $500 miesięcznie (rozliczane rocznie) | Website | |
| 8 | Najlepsze rozwiązanie do przepływów pracy GRC w ochronie zdrowia | 30-dniowy bezpłatny okres próbny (audyty mobilne) oraz dostępne bezpłatne demo | Ceny dostępne na żądanie | Website | |
| 9 | Najlepsze rozwiązanie do uproszczonego zapewniania zgodności z HIPAA | Dostępna bezpłatna wersja demonstracyjna | Cena dostępna na żądanie | Website | |
| 10 | Najlepsze rozwiązanie do zarządzania ryzykiem bezpieczeństwa HIPAA | Dostępna bezpłatna demonstracja | Od $499/rok (rozliczane rocznie) | Website |


Recenzje programów GRC dla sektora ochrony zdrowia
Poniżej znajdują się moje szczegółowe podsumowania najlepszych programów GRC dla sektora ochrony zdrowia, które trafiły na moją krótką listę. W recenzjach szczegółowo omawiam funkcje, najlepsze zastosowania i integracje każdej platformy, aby pomóc Ci znaleźć rozwiązanie najlepiej dopasowane do Twoich potrzeb.
 Najlepsze do automatyzacji zgodności z HIPAA
- 7-dniowy bezpłatny okres próbny
- Od $199/miesiąc
Visit WebsiteCustomer Rating:4.8/5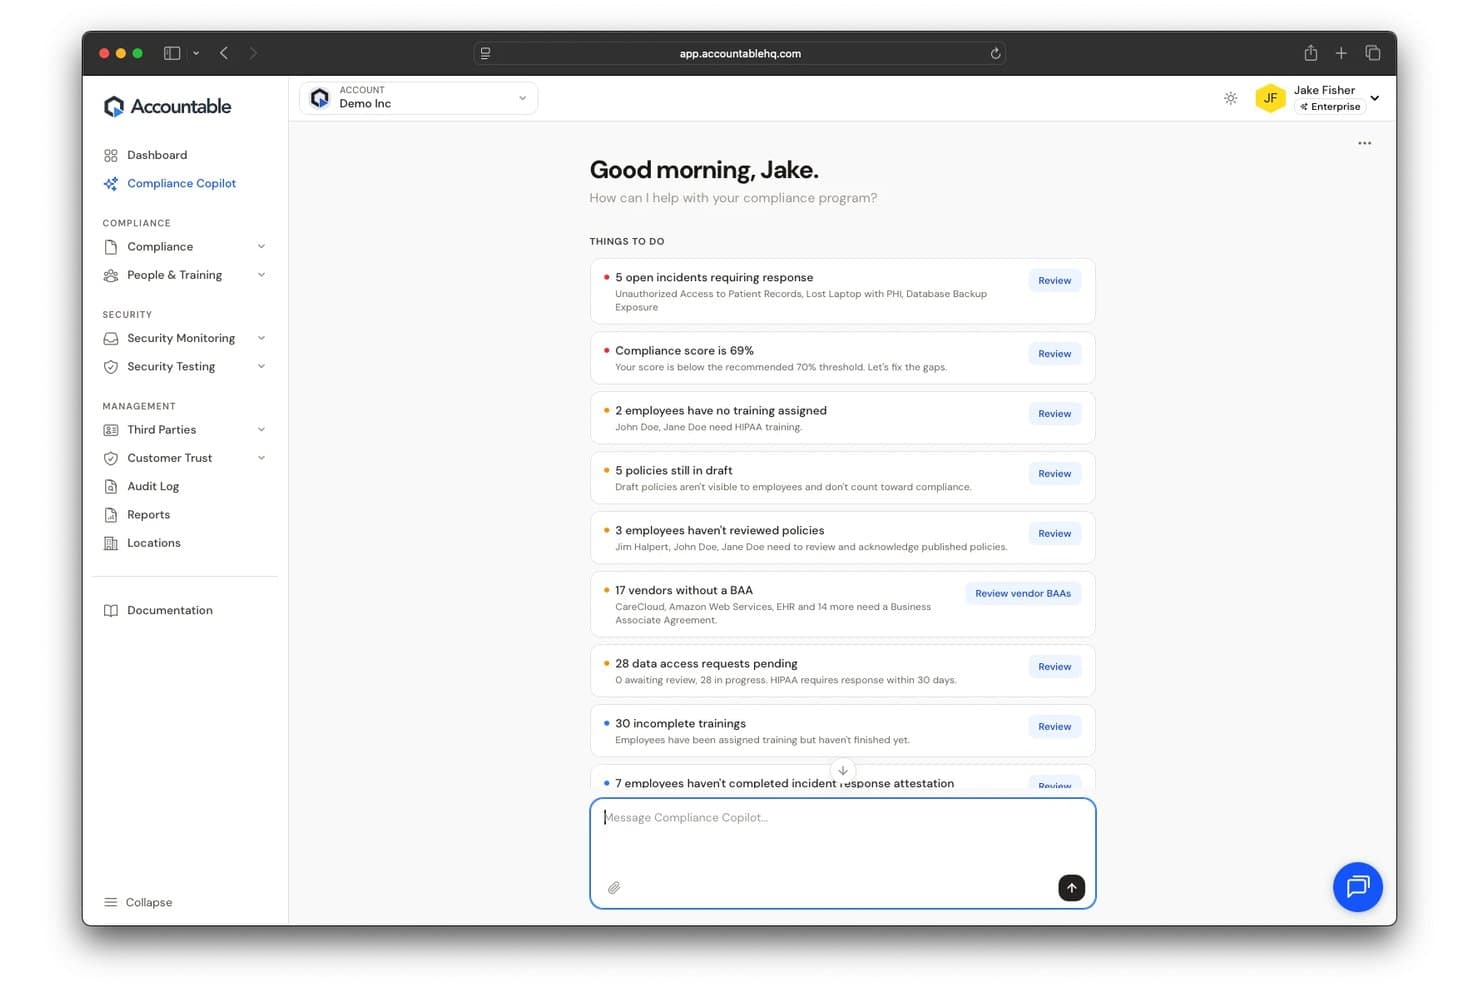
Accountable oferuje pulpit asystenta zgodności, który przedstawia uporządkowane według priorytetów zadania związane ze zgodnością, w tym otwarte incydenty, luki w zasadach, umowy BAA z dostawcami oraz problemy ze szkoleniami w organizacjach opieki zdrowotnej. Accountable to platforma zgodności skoncentrowana na HIPAA, obejmująca ocenę ryzyka, zarządzanie zasadami i procedurami, szkolenia pracowników, śledzenie dostawców i umów BAA oraz zgłaszanie incydentów dla organizacji opieki zdrowotnej i ich partnerów biznesowych.
Dla kogo Accountable jest najlepszym wyborem?
Accountable doskonale sprawdzi się w małych i średnich placówkach opieki zdrowotnej, startupach z branży cyfrowego zdrowia oraz u partnerów biznesowych, którzy przetwarzają PHI i potrzebują gotowej zgodności z HIPAA bez dedykowanego wewnętrznego zespołu ds. zgodności.
Dlaczego wybrałem Accountable
Wybrałem Accountable, ponieważ jego funkcja asystenta zgodności opartego na AI wykonuje większość pracy związanej z automatyzacją zgodności z HIPAA. Tworzy projekty zasad, przeprowadza oceny ryzyka i identyfikuje relacje z dostawcami wymagające umów BAA bez konieczności ręcznej konfiguracji przez mój zespół. Podoba mi się również automatyczne przypisywanie corocznych przypomnień o szkoleniach i śledzenie ich ukończenia przez pracowników, co zapewnia mojemu zespołowi dokumentację gotową do audytu w dowolnym momencie.
Najważniejsze funkcje Accountable
- Zarządzanie wieloma lokalizacjami: Zarządzaj zgodnością w wielu biurach, klinikach lub lokalizacjach franczyzowych z poziomu jednego pulpitu.
- Kanał zgłaszania incydentów: Umożliw pracownikom bezpieczne zgłaszanie podejrzewanych naruszeń HIPAA lub incydentów bezpośrednio za pośrednictwem portalu dla pracowników.
- Raporty dotyczące zgodności gotowe do audytu: Generuj jednym kliknięciem raporty, które można udostępniać i które dokumentują stan zgodności oraz dowody na potrzeby audytów wewnętrznych lub zewnętrznych.
- Wstępnie przygotowane szablony zasad: Uzyskuj dostęp do aktualnych szablonów zasad i procedur HIPAA oraz przypisuj je zespołowi, aby można je było opublikować.
Integracje Accountable
Natywne integracje nie są jasno udokumentowane. Wygląda na to, że Accountable nie obsługuje bezpośrednich połączeń z platformami EHR, systemami HR ani innym oprogramowaniem medycznym, a publiczne API nie zostało wskazane.
Pros and Cons
Pros:
- Wstępnie przygotowane szablony HIPAA przyspieszają wdrażanie zasad
- Prowadzone oceny ryzyka nie wymagają wiedzy specjalistycznej w zakresie zgodności
- Śledzi ukończenie szkoleń przez pracowników i potwierdzenia
Cons:
- Ograniczony zakres regulacyjny wykraczający poza HIPAA i HITECH
- Brak dostępnych połączeń z systemami EHR lub systemami klinicznymi
Learn more about Accountable: Najlepsze rozwiązanie do obsługi procesów związanych z politykami i zgodnością
- Dostępna bezpłatna wersja demonstracyjna
- Od $1,000/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.6/5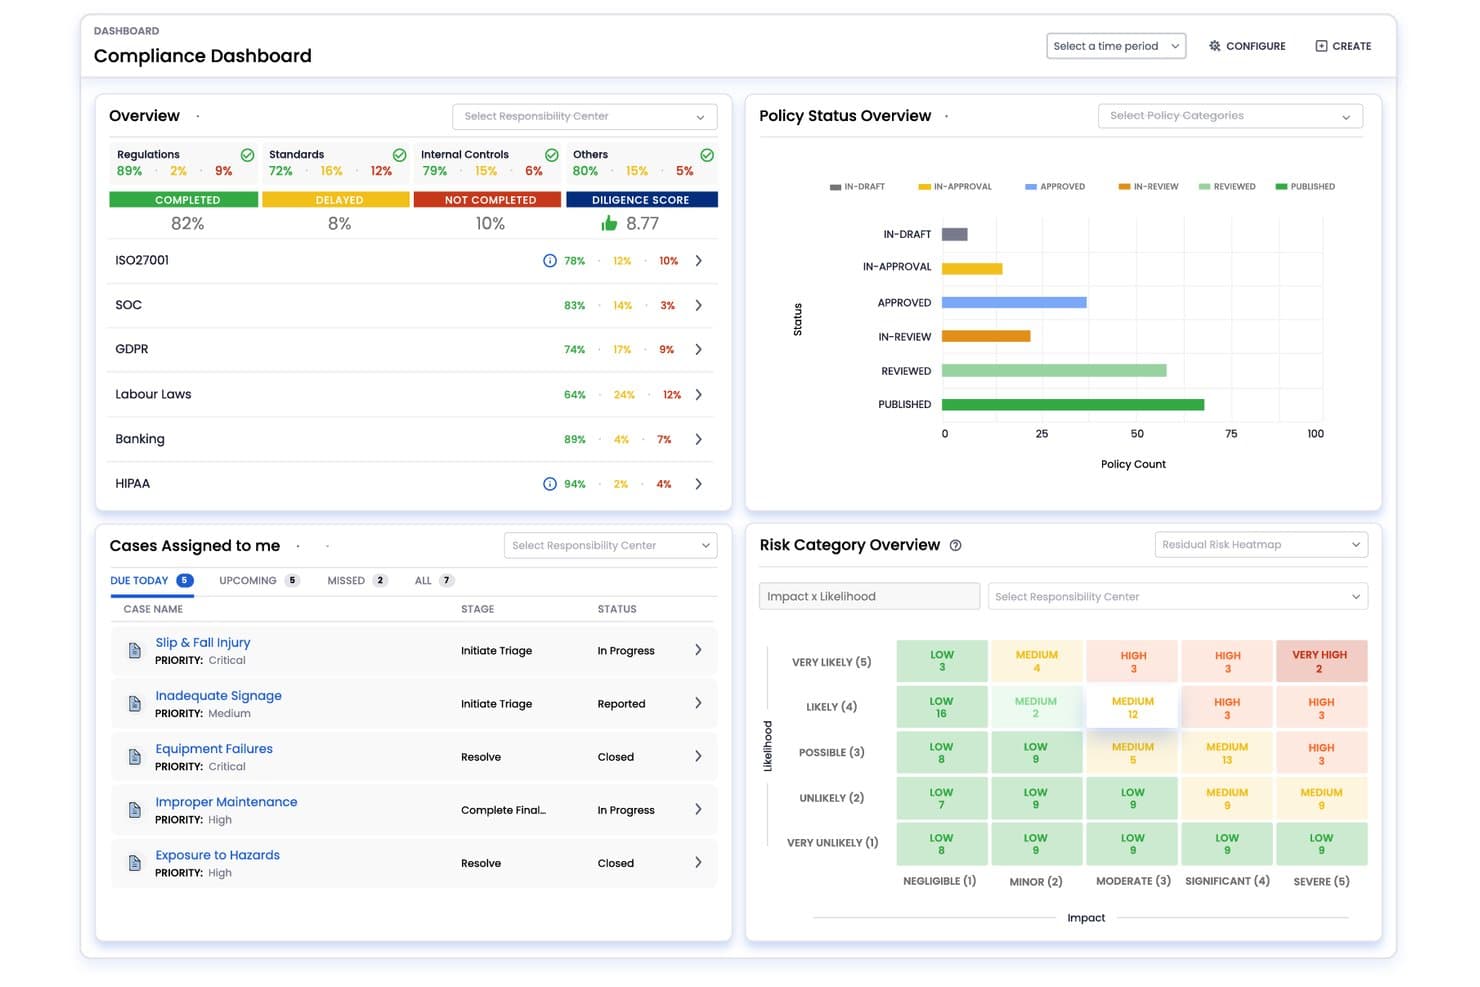
VComply oferuje scentralizowany pulpit zgodności wyświetlający status regulacji, przeglądy polityk, zarządzanie sprawami oraz mapy cieplne kategorii ryzyka. VComply to platforma GRC z dedykowanymi modułami do zarządzania zgodnością, śledzenia ryzyka, zarządzania cyklem życia polityk oraz obsługi procesów związanych z incydentami i audytami, z wbudowaną obsługą ram regulacyjnych dla ochrony zdrowia, takich jak HIPAA i OSHA.
Dla kogo VComply jest najlepszym rozwiązaniem?
VComply jest odpowiedni dla średnich i dużych organizacji z sektora ochrony zdrowia, w których specjaliści ds. zgodności i menedżerowie ds. ryzyka potrzebują konfigurowalnej, wielomodułowej platformy GRC, aby zastąpić ręczne procesy lub procesy oparte na arkuszach kalkulacyjnych.
Dlaczego wybrałem VComply
VComply znalazł się na mojej krótkiej liście ze względu na to, jak dobrze jego moduł zarządzania politykami obsługuje cały cykl życia polityk. Korzystam z niego do tworzenia, zatwierdzania, dystrybucji polityk oraz śledzenia potwierdzeń zapoznania się z nimi przez pracowników w jednym miejscu, co ma znaczenie, gdy potwierdzenie zapoznania się z polityką HIPAA wymaga udokumentowanej ścieżki audytowej. Wbudowane automatyczne cykle przeglądów pomagają utrzymywać aktualność polityk, a Asystent AI ds. polityk znacznie przyspiesza proces ich tworzenia.
Najważniejsze funkcje VComply
- Moduł zarządzania zgodnością: Przydziela, monitoruje i dokumentuje zadania związane ze zgodnością z przepisami w różnych zespołach, korzystając z uporządkowanej biblioteki ram regulacyjnych dla ochrony zdrowia.
- Moduł zarządzania ryzykiem: Umożliwia śledzenie, ocenę i ograniczanie ryzyka operacyjnego, ryzyka związanego z prywatnością oraz ryzyka bezpieczeństwa dzięki nadzorowi w czasie rzeczywistym i szczegółowej punktacji ryzyka.
- Moduł zarządzania sprawami: Umożliwia zgłaszanie, badanie i rozwiązywanie incydentów za pomocą konfigurowalnych przepływów pracy oraz zapewnia rozliczalność na każdym etapie.
- Zarządzanie dowodami: Umożliwia przesyłanie i bezpośrednie łączenie dokumentacji pomocniczej z mechanizmami kontrolnymi i zadaniami w celu zapewnienia gotowości do audytu.
Integracje VComply
Integracje natywne nie są jasno udokumentowane. VComply oferuje interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Wbudowane gotowe ramy kontrolne HIPAA i HITECH
- Pełny cykl życia polityk zarządzany w jednym module
- Ujednolicony rejestr ryzyka obejmujący zespoły kliniczne i IT
Cons:
- Możliwości dostosowywania raportów są domyślnie ograniczone
- Konfiguracja i wdrożenie wymagają znacznego początkowego nakładu pracy
Learn more about VComply: Najlepsze rozwiązanie do zarządzania ryzykiem cybernetycznym w ochronie zdrowia
- Dostępna bezpłatna wersja demonstracyjna
- Cena na zapytanie
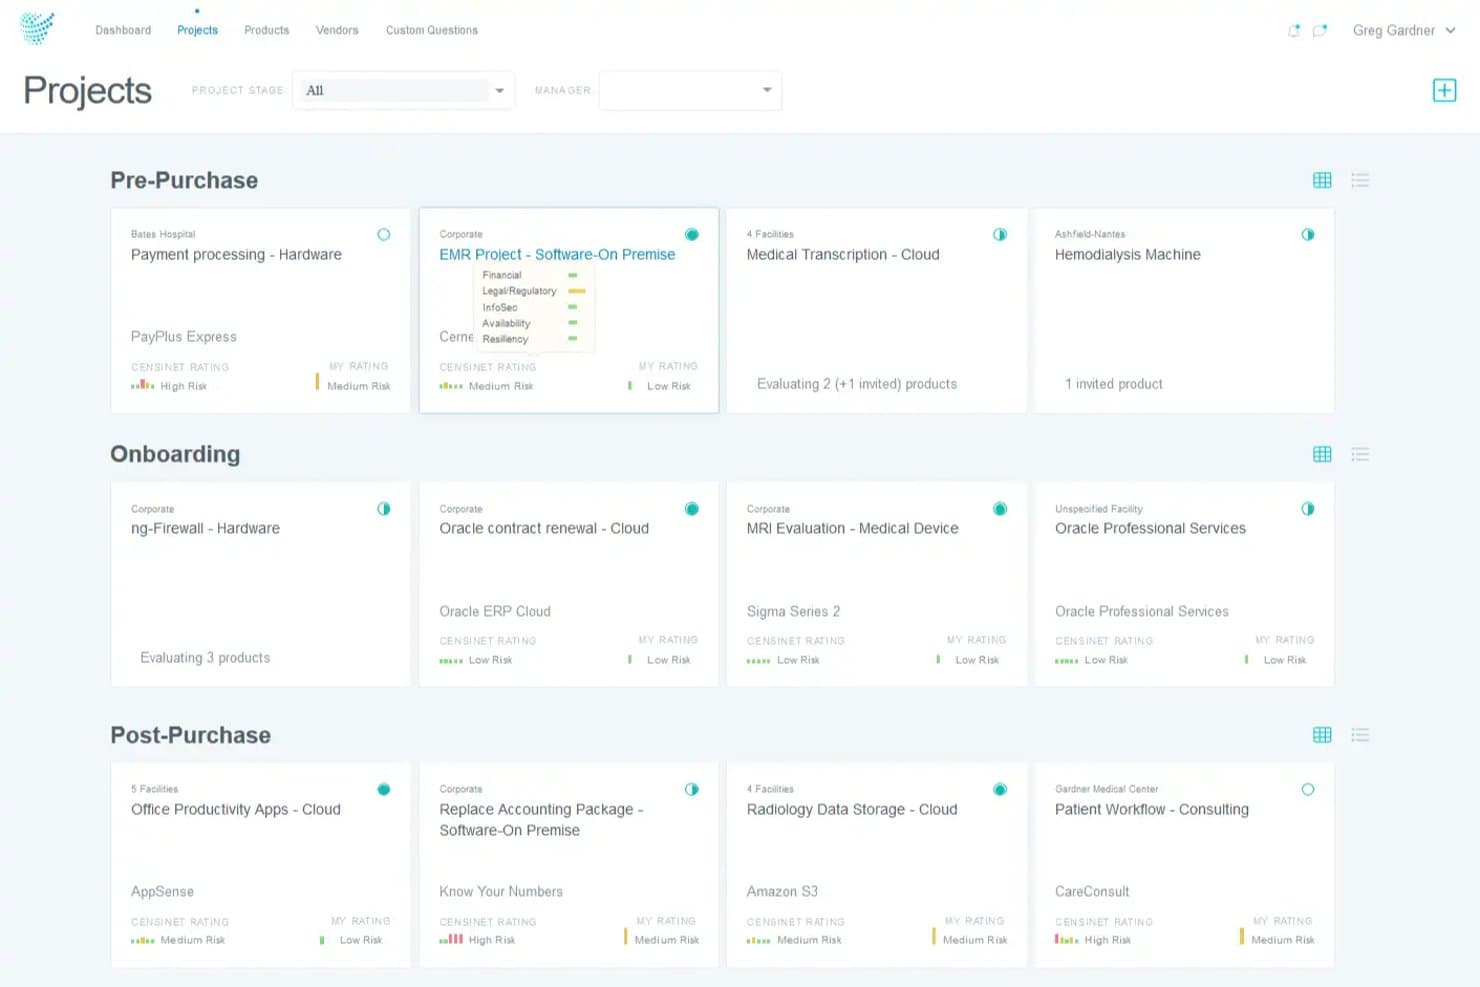
Censinet oferuje pulpit projektów, który porządkuje oceny ryzyka dostawców z sektora ochrony zdrowia według etapów: Przed zakupem, Wdrożenie i Po zakupie, wraz z ocenami ryzyka. Censinet RiskOps™ to platforma GRC przeznaczona dla sektora ochrony zdrowia, zbudowana wokół zarządzania ryzykiem związanym z zewnętrznymi dostawcami, widoczności ryzyka w całym przedsiębiorstwie, zarządzania sztuczną inteligencją oraz dostosowania do wymogów zgodności z takimi ramami jak HIPAA, HITECH i NIST CSF.
Dla kogo Censinet jest najlepszym wyborem?
Censinet to dobre rozwiązanie dla menedżerów ds. ryzyka i liderów ds. bezpieczeństwa w szpitalach, systemach opieki zdrowotnej oraz zintegrowanych sieciach świadczeniodawców, którzy zarządzają dużymi portfelami zewnętrznych dostawców.
Dlaczego wybrałem Censinet
Censinet znalazł się na mojej krótkiej liście najlepszych rozwiązań, ponieważ jego sieć zarządzania ryzykiem dostawców jest naprawdę wyjątkowa na tle innych platform GRC dla ochrony zdrowia. Mogę przeprowadzać oceny w oparciu o bazę ponad 50 000 wstępnie opisanych dostawców, a udostępnianie jednym kliknięciem skraca czas realizacji z kilku tygodni do mniej niż jednego dnia. Podoba mi się również to, że wpływ kliniczny jest bezpośrednio uwzględniany w ocenie ryzyka, dzięki czemu przebiegi pracy związane z opieką nad pacjentem i ilość PHI faktycznie wpływają na priorytetyzację ryzyka, a nie tylko poziomy istotności zagrożeń IT.
Najważniejsze funkcje Censinet
- Pulpit ryzyka przedsiębiorstwa: Zapewnia scentralizowany wgląd w ryzyko cybernetyczne, operacyjne i kliniczne w całej organizacji.
- Ramy zgodności dla ochrony zdrowia: Obsługuje HIPAA, HITECH, NIST CSF, FDA i GDPR, oferując szablony ocen przeznaczone dla sektora ochrony zdrowia.
- Porównania z innymi organizacjami: Umożliwia porównywanie dojrzałości i odporności cyberbezpieczeństwa z innymi organizacjami ochrony zdrowia za pomocą narzędzi do porównań branżowych.
- Procesy zarządzania AI: Umożliwia nadzorowanie ryzyka klinicznego, operacyjnego i etycznego związanego z wdrażaniem AI w ochronie zdrowia.
Integracje Censinet
Censinet oferuje natywne integracje z Epic, ServiceNow i Azure Active Directory oraz udostępnia interfejs API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Sieć wstępnie opisanych dostawców skraca czas oceny
- Bezpośrednie uwzględnianie wpływu klinicznego w ocenie ryzyka
- Stworzony z myślą o specyficznych dla ochrony zdrowia ramach regulacyjnych
Cons:
- Wdrożenie może być trudne dla mniejszych zespołów ds. zgodności
- Możliwości dostosowania raportów są ograniczone w standardowej konfiguracji
Learn more about Censinet: Najlepsze rozwiązanie do śledzenia oceny ryzyka związanego z HIPAA
- Dostępne bezpłatne demo
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:5/5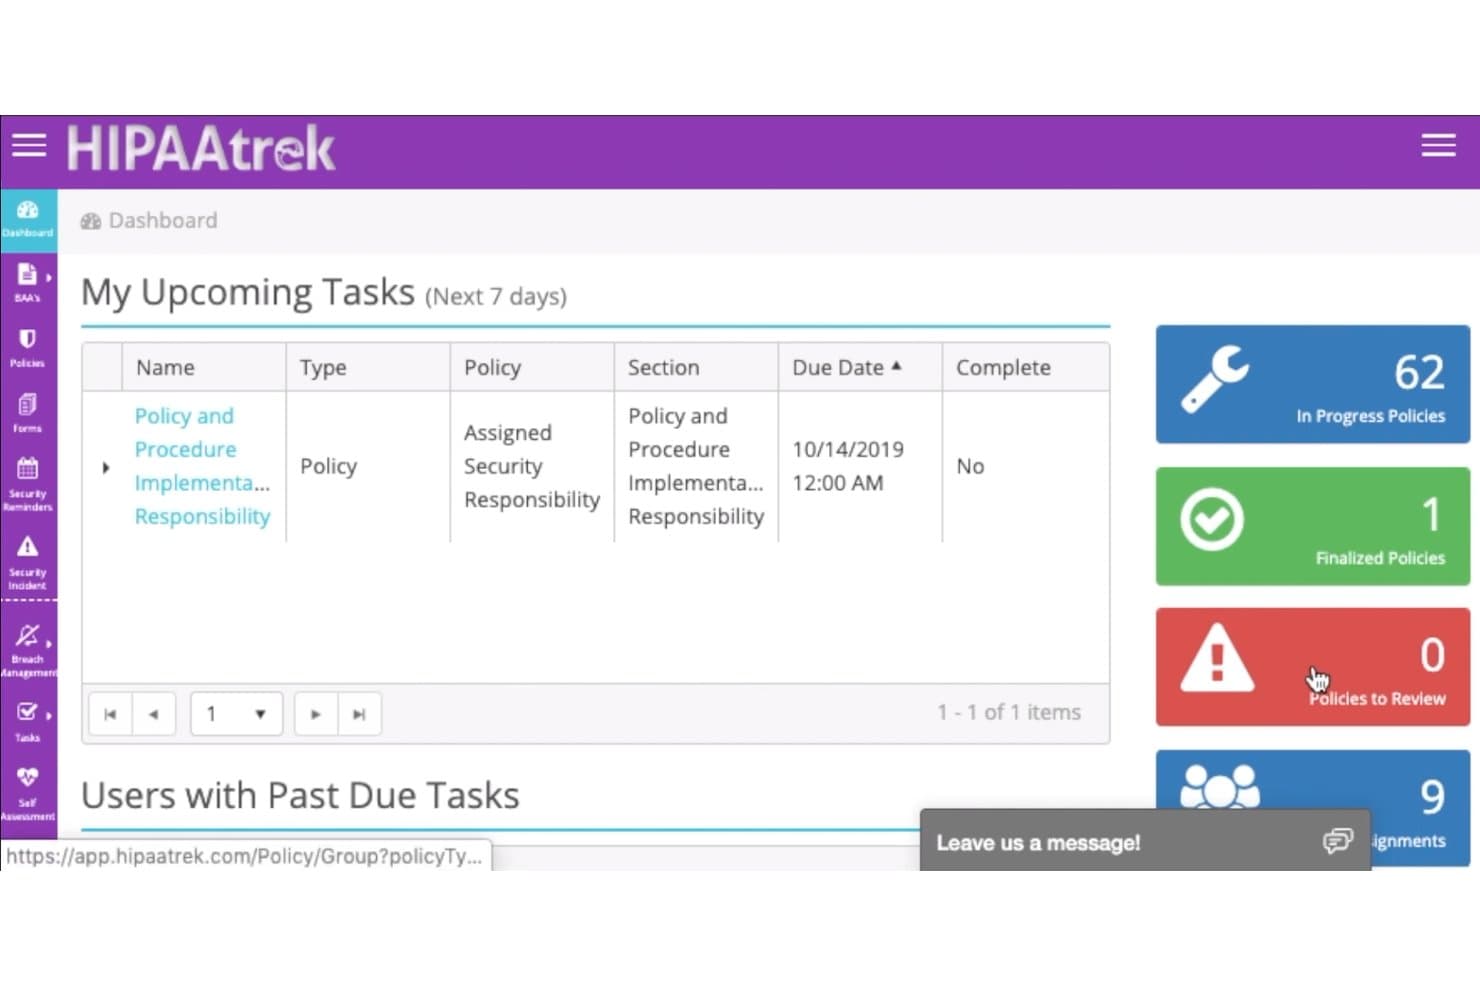
HIPAAtrek oferuje panel zgodności wyświetlający nadchodzące zadania, statusy zasad i przypisania użytkowników na potrzeby zarządzania ryzykiem i zgodnością w ochronie zdrowia. HIPAAtrek to oparta na chmurze platforma do zarządzania zgodnością z HIPAA, stworzona dla organizacji ochrony zdrowia i obejmująca zarządzanie zasadami, śledzenie umów BAA, ocenę ryzyka naruszeń, szkolenia personelu oraz dokumentację audytową.
Dla kogo HIPAAtrek jest najlepszym wyborem?
HIPAAtrek doskonale sprawdzi się w przypadku osób odpowiedzialnych za HIPAA i menedżerów ds. zgodności w małych i średnich placówkach ochrony zdrowia, które potrzebują dedykowanego, uporządkowanego programu zgodności.
Dlaczego wybrałem HIPAAtrek
HIPAAtrek znalazł się na mojej krótkiej liście ze względu na kompleksowy sposób obsługi oceny ryzyka związanego z HIPAA. Wbudowane narzędzie do oceny ryzyka naruszeń przeprowadza użytkownika przez analizę czterech czynników wymaganą przez OCR, a alerty z analizy luk wskazują nieukończone zadania, zanim staną się one problemem podczas audytu. Podoba mi się również to, że rejestry naruszeń i incydentów są automatycznie przechowywane przez 10 lat, dzięki czemu dostępna jest pełna ścieżka audytowa bez konieczności ręcznego archiwizowania.
Najważniejsze funkcje HIPAAtrek
- Biblioteka szablonów zasad: Wstępnie załadowane szablony zasad powiązane z wymaganiami HIPAA, umożliwiające szybkie wdrożenie.
- Zarządzanie umowami BAA i innymi umowami: Scentralizowane, wersjonowane przechowywanie umów ze wspólną weryfikacją i 10-letnim okresem przechowywania.
- Zarządzanie treściami szkoleniowymi: Przypisywanie filmów szkoleniowych i quizów według roli użytkownika wraz ze śledzeniem ukończenia.
- Panel zgodności: Panel działający w czasie rzeczywistym wyróżnia luki w zasadach, nadchodzące zadania i status gotowości do audytu.
Integracje HIPAAtrek
Integracje natywne nie są jasno udokumentowane. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Zawiera gotowe ramy kontroli HIPAA
- Dedykowany proces powiadamiania o naruszeniach zgodny z wymaganiami OCR
- Natywna obsługa HIPAA, HITECH i OSHA
Cons:
- Ograniczona liczba natywnych integracji z platformami EHR
- Opcje dostosowywania raportów są stosunkowo podstawowe
Learn more about HIPAAtrek: Najlepsze rozwiązanie do zarządzania zmianami regulacyjnymi
- Dostępne bezpłatne demo
- Od 300 USD/miesiąc
Visit WebsiteCustomer Rating:4.5/5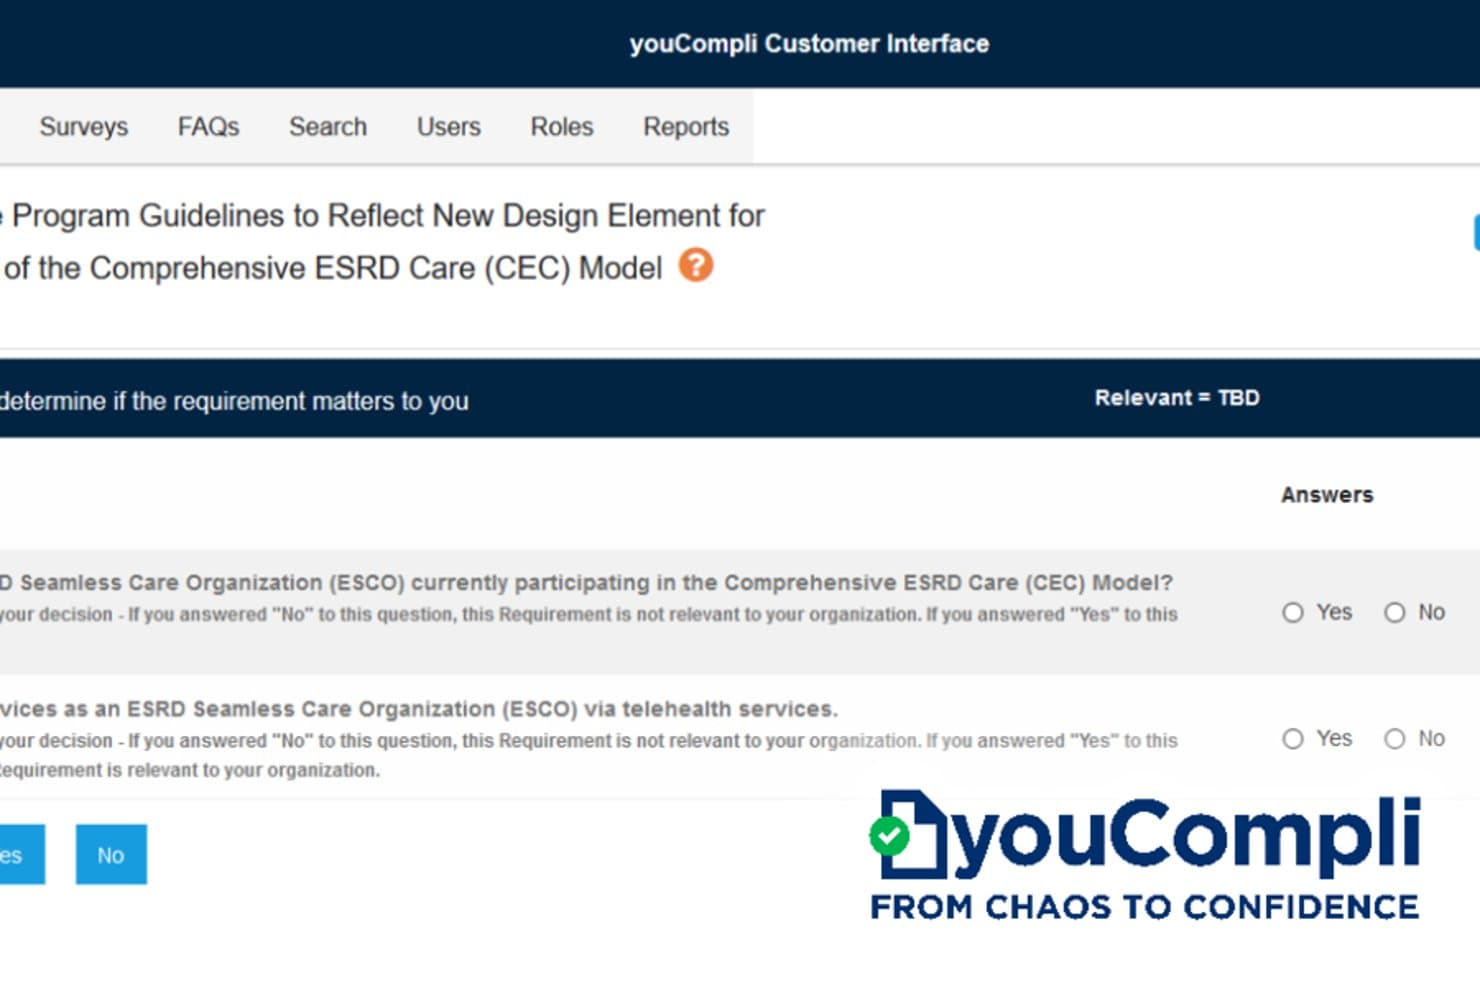
youCompli oferuje interfejs ankiety dotyczącej istotności wymogów zgodności, który pomaga organizacjom ochrony zdrowia określić, czy określone wymagania regulacyjne mają do nich zastosowanie. youCompli to platforma do zarządzania zmianami regulacyjnymi w ochronie zdrowia, która codziennie monitoruje źródła federalne, stanowe i MAC, zapewniając ekspertową analizę zgodności, przepływy zadań oraz raportowanie, aby pomóc zespołom śledzić wymagania regulacyjne.
Dla kogo youCompli jest najlepszym rozwiązaniem?
youCompli to dobre rozwiązanie dla specjalistów ds. zgodności i zespołów ds. zgodności w szpitalach, systemach opieki zdrowotnej i grupach lekarskich, które zarządzają bieżącymi zmianami regulacyjnymi na szczeblu federalnym i stanowym.
Dlaczego wybrałem youCompli
Uwzględniłem youCompli wśród najlepszych rozwiązań, ponieważ żadne inne testowane przeze mnie narzędzie nie dorównuje mu pod względem szczegółowości monitorowania przepisów dotyczących ochrony zdrowia. Ich wewnętrzny zespół prawników i specjalistów ds. zgodności codziennie skanuje ponad 2000 źródeł federalnych, stanowych i MAC oraz przekłada ustalenia na praktyczne wskazówki. Szczególnie podoba mi się przepływ pracy Poznaj → Zdecyduj → Zarządzaj → Zweryfikuj, który prowadzi zespoły przez ocenę istotności, przydzielanie zadań i końcowe potwierdzenie zgodności w ramach jednego śladu audytowego.
Najważniejsze funkcje youCompli
- Monitorowanie źródeł regulacyjnych: Codziennie skanuje ponad 2000 źródeł federalnych, stanowych i MAC w poszukiwaniu aktualizacji dotyczących zgodności.
- Biblioteka przykładowych dokumentów: Oferuje gotowe szablony do aktualizowania zasad i procedur w odpowiedzi na zmiany regulacyjne.
- Przydzielanie i śledzenie zadań: Umożliwia przydzielanie odpowiedzialności, ustalanie terminów i rejestrowanie postępów na każdym etapie przepływu pracy związanego ze zgodnością.
- Dostosowywane raporty dotyczące zgodności: Generuje standardowe i dostosowywane raporty, które pozwalają wykazać zgodność z przepisami przed interesariuszami.
Integracje youCompli
Integracje natywne nie są jasno udokumentowane. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Codzienne monitorowanie ponad 2000 źródeł regulacyjnych
- Wskazówki analizowane przez ekspertów są dostępne w każdym alercie
- Ślad audytowy monitoruje decyzje dotyczące zgodności od początku do końca
Cons:
- Ograniczony zakres wykraczający poza zarządzanie zmianami regulacyjnymi
- Nie nadaje się do ogólnoprzedsiębiorczych programów GRC
Learn more about youCompli: Najlepszy do szkoleń dotyczących zgodności w ochronie zdrowia
- Dostępna bezpłatna prezentacja
- Ceny na zapytanie
Visit WebsiteCustomer Rating:4.3/5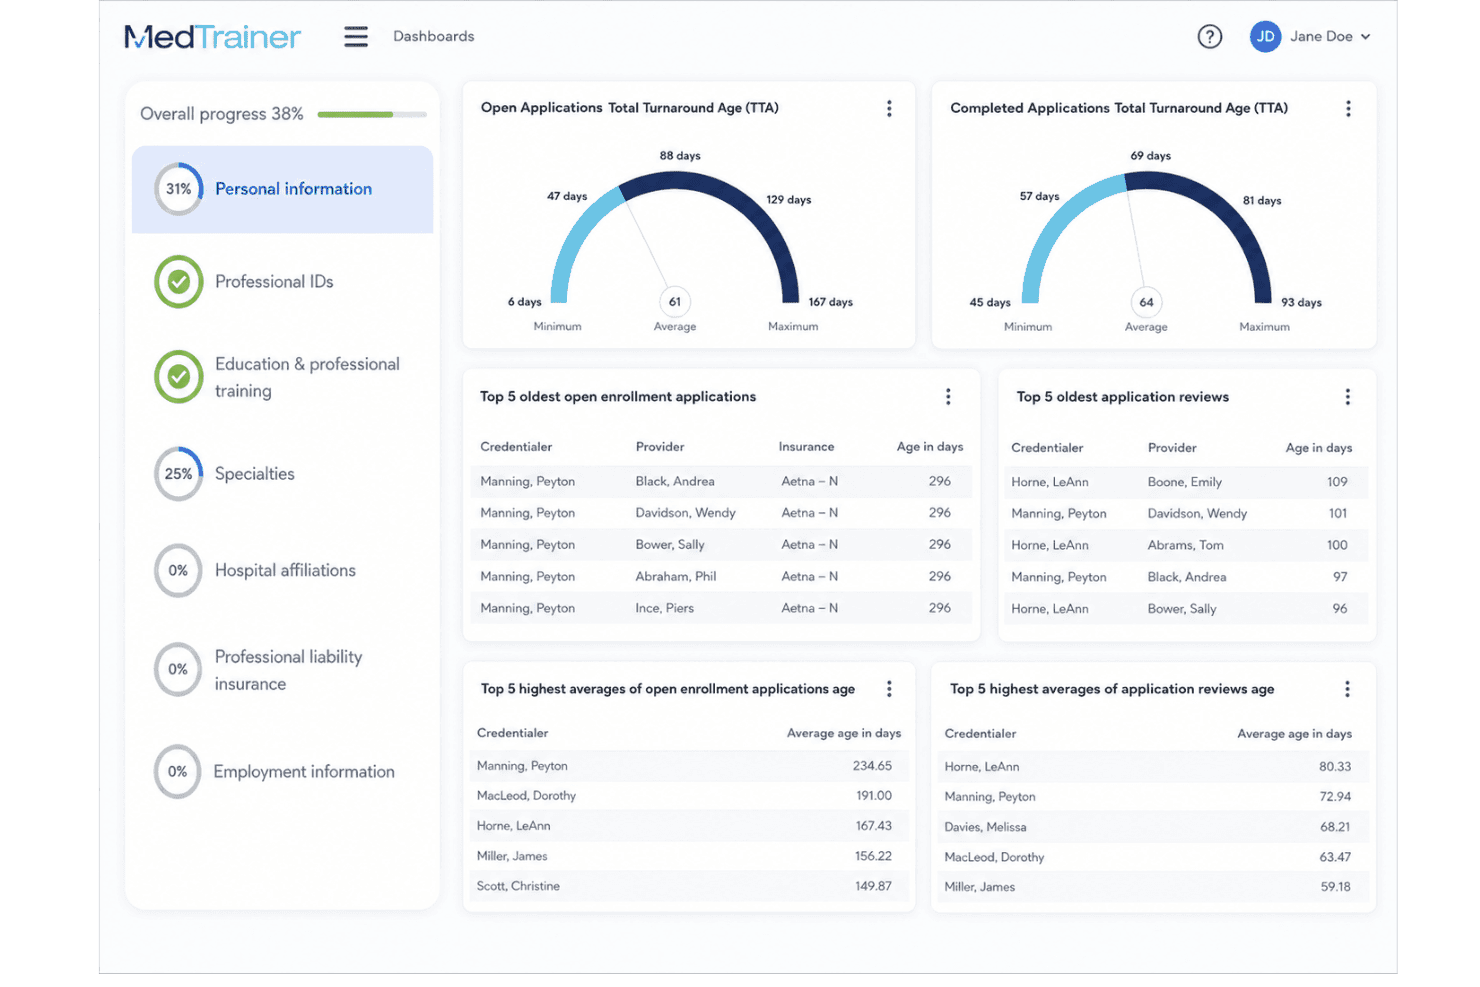
MedTrainer centralizuje szkolenia personelu, nadawanie uprawnień, zasady i zgodność. MedTrainer to platforma zgodności i zarządzania personelem w ochronie zdrowia, która centralizuje zarządzanie zasadami, zgłaszanie incydentów, szkolenia regulacyjne i proces nadawania uprawnień w jednym systemie stworzonym specjalnie dla organizacji ochrony zdrowia.
Dla kogo MedTrainer jest najlepszym wyborem?
MedTrainer dobrze sprawdzi się w przypadku osób odpowiedzialnych za zgodność i administratorów w małych i średnich organizacjach ochrony zdrowia, takich jak grupy lekarskie, centra pomocy doraźnej i ambulatoryjne centra chirurgiczne.
Dlaczego wybrałem MedTrainer
MedTrainer znalazł się na mojej krótkiej liście ze względu na to, jak głęboko integruje szkolenia dotyczące zgodności z szerszym obiegiem pracy GRC. Szczególnie podoba mi się asystent AI ds. zgodności, który zapewnia mojemu zespołowi natychmiastowe odpowiedzi na pytania dotyczące przepisów HIPAA i OSHA, bez konieczności oczekiwania na proces weryfikacji prawnej. Strażnik zasad AI uzupełnia to rozwiązanie, skanując istniejące zasady w celu wykrycia luk regulacyjnych i sugerowania zmian zgodnych z aktualnymi wymaganiami.
Najważniejsze funkcje MedTrainer
- Formularze zgłaszania incydentów: Konfigurowalne formularze z funkcją przeciągania i upuszczania obsługują anonimowe zgłoszenia i automatyczną eskalację.
- Cyfrowe zarządzanie dokumentami i zasadami: Scentralizowany pulpit śledzi wersje, dystrybucję i potwierdzenia zapoznania się ze wszystkimi kluczowymi dokumentami dotyczącymi zgodności.
- Zarządzanie kartami charakterystyki: Zapewnia dostęp do bazy ponad miliona kart charakterystyki, w tym automatyczny import dla klientów McKesson.
- Monitorowanie uprawnień i wykluczeń: Automatyzuje weryfikację w źródle pierwotnym, monitoruje wykluczenia i obsługuje zarządzanie danymi świadczeniodawców w ramach jednej platformy.
Integracje MedTrainer
Integracje natywne nie są jasno udokumentowane. Dostępne jest API do tworzenia integracji niestandardowych.
Pros and Cons
Pros:
- Gotowe treści szkoleniowe dotyczące HIPAA i OSHA
- Łączy nadawanie uprawnień i zapewnianie zgodności w jednym rozwiązaniu
- Wykrywanie luk w zasadach oparte na AI skraca czas przeglądu
Cons:
- Opcje dostosowywania raportów są ograniczone
- Nie jest przeznaczony dla dużych, wielopodmiotowych systemów ochrony zdrowia
Learn more about MedTrainer: Najlepsze rozwiązanie dla programów zgodności w ochronie zdrowia
- Dostępna bezpłatna prezentacja
- Od $500 miesięcznie (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.3/5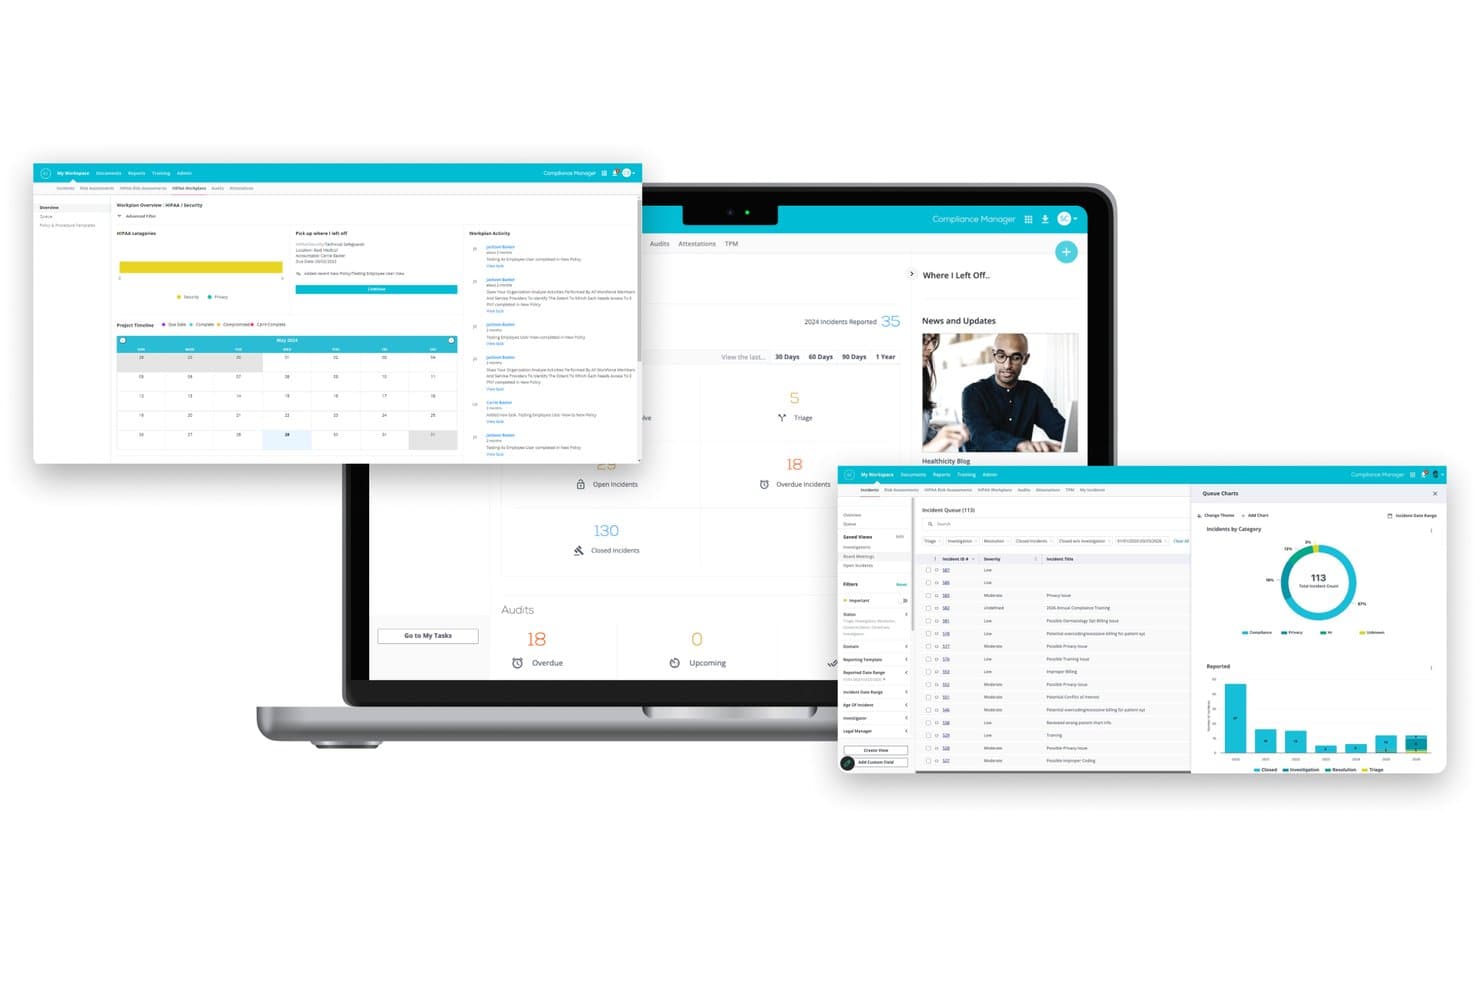
Healthicity oferuje kompleksową platformę Compliance Manager z funkcjami śledzenia incydentów, przeglądami planu działań HIPAA, zarządzaniem audytami i wykresami kolejek wyświetlanymi w wielu widokach ekranów. Healthicity to przeznaczona dla sektora ochrony zdrowia platforma GRC zbudowana wokół zarządzania programami zgodności, oferująca śledzenie incydentów, ocenę ryzyka, zarządzanie politykami, przepływy pracy związane z audytami oraz szkolenia personelu z poświadczeniami w jednym systemie internetowym.
Dla kogo Healthicity jest najlepszym wyborem?
Healthicity doskonale sprawdzi się w przypadku specjalistów ds. zgodności i ochrony prywatności w szpitalach, grupach lekarskich oraz systemach opieki zdrowotnej zarządzających ustrukturyzowanymi programami zgodności z przepisami.
Dlaczego wybrałem Healthicity
Wybrałem Healthicity jako jedno z najlepszych rozwiązań, ponieważ jego struktura opiera się na siedmiu elementach skutecznego programu zgodności określonych przez OIG, co jest rzadkością w oprogramowaniu GRC. Podoba mi się, że SmartLine, oparta na AI infolinia, przez całą dobę i w wielu językach transkrybuje oraz przekierowuje zgłoszenia dotyczące zgodności, dzięki czemu nic nie umyka podczas zmian. Poświadczenia ukończenia szkoleń są bezpośrednio powiązane z ustaleniami dotyczącymi incydentów i wynikami audytów, tworząc możliwą do obrony ścieżkę zgodności bez konieczności korzystania z oddzielnych systemów.
Najważniejsze funkcje Healthicity
- Moduł oceny ryzyka: Oceniaj, dokumentuj i ponownie analizuj w czasie ryzyko kliniczne, operacyjne i dotyczące prywatności w dedykowanym interfejsie.
- Zarządzanie politykami i procedurami: Centralizuj tworzenie, zatwierdzanie, wersjonowanie i dystrybucję polityk, korzystając z wbudowanego przydzielania recenzentów i automatycznych cykli przeglądów.
- Przepływy pracy związane z zarządzaniem audytami: Konfiguruj i zarządzaj niestandardowymi audytami w różnych programach, przypisując właścicieli i korzystając z automatycznie podsumowywanych wyników na potrzeby zgodności z przepisami.
- Zintegrowane monitorowanie wykluczeń: Regularnie sprawdzaj dostawców i pracowników pod kątem wykluczeń OIG i GSA, korzystając ze szczegółowych ścieżek audytowych.
Integracje Healthicity
Integracje natywne nie są jasno udokumentowane. Dostępne jest API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Wbudowana struktura programu zgodności OIG
- Dedykowany moduł do obsługi przepływów pracy związanych ze zgłaszaniem naruszeń do OCR
- Rejestry ryzyka klinicznego stworzone z myślą o widoczności dla CMO i CISO
Cons:
- Możliwości dostosowywania raportów są stosunkowo ograniczone
- Mniejsze organizacje mogą uznać zakres modułów za przytłaczający
Learn more about Healthicity: Najlepsze rozwiązanie do przepływów pracy GRC w ochronie zdrowia
- 30-dniowy bezpłatny okres próbny (audyty mobilne) oraz dostępne bezpłatne demo
- Ceny dostępne na żądanie
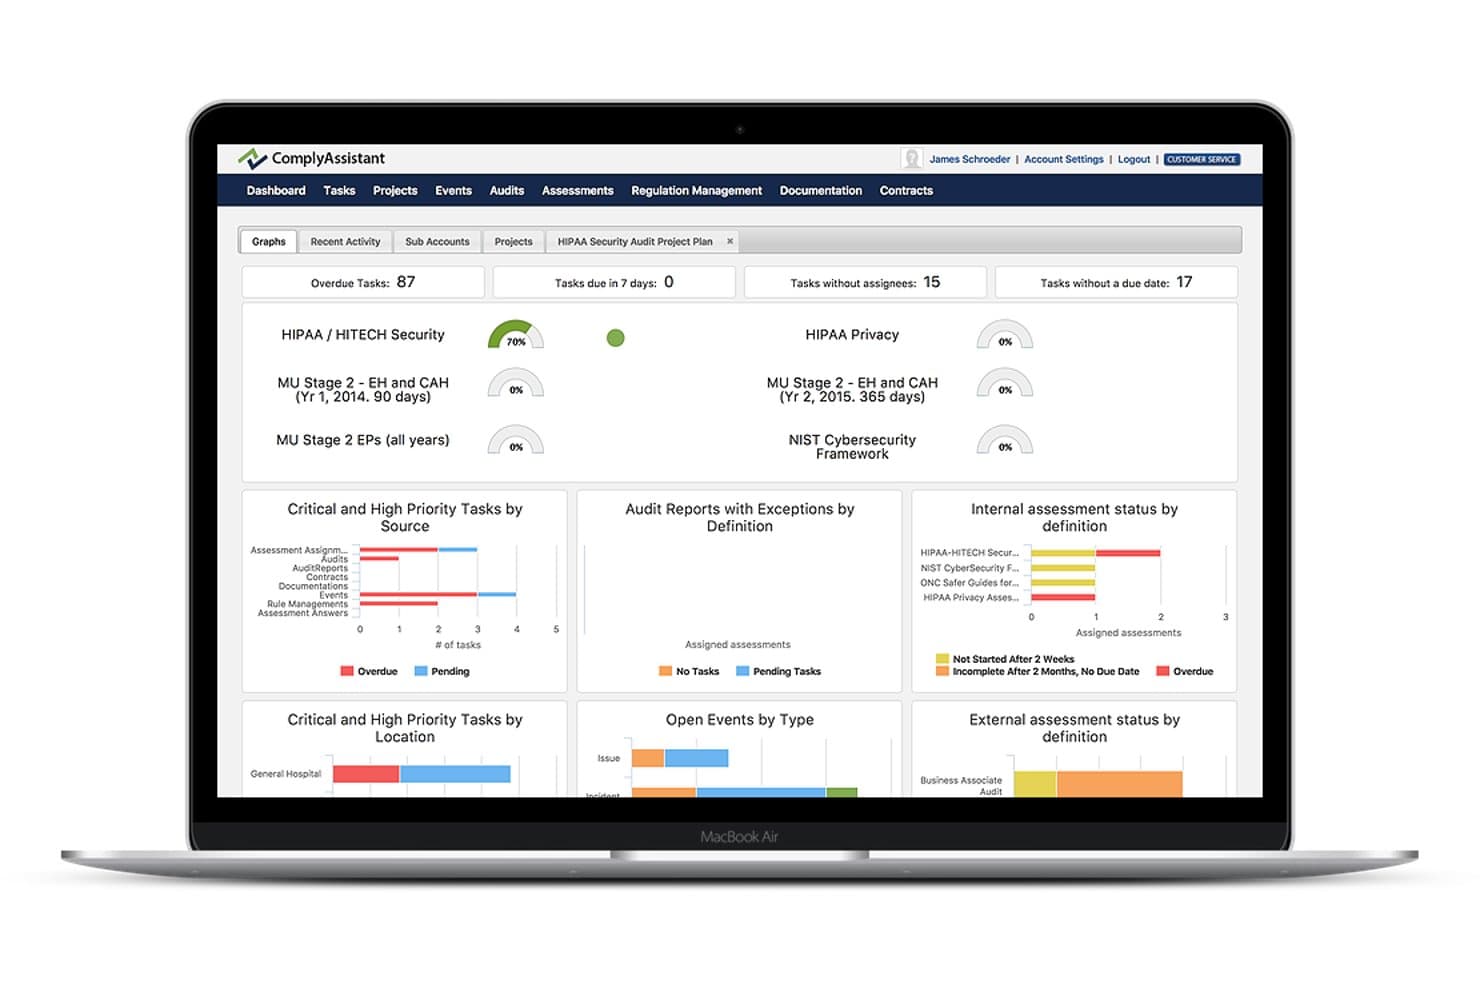
Comply Assistant oferuje scentralizowany pulpit GRC dla sektora ochrony zdrowia, wyświetlający przeterminowane zadania, mierniki postępu zgodności oraz wykresy stanu audytów i ocen. Comply Assistant to przeznaczona wyłącznie dla sektora ochrony zdrowia platforma GRC z modułami do zarządzania zasadami HIPAA i HITECH, oceny ryzyka, zgłaszania incydentów, śledzenia dostawców i umów BAA oraz mobilnych audytów placówek.
Dla kogo Comply Assistant jest najlepszym wyborem?
To dobre rozwiązanie dla inspektorów HIPAA i zespołów ds. zgodności w szpitalach, klinikach oraz placówkach opieki długoterminowej, które potrzebują dedykowanego rozwiązania GRC przeznaczonego wyłącznie dla sektora ochrony zdrowia.
Dlaczego wybrałem Comply Assistant
Uwzględniłem Comply Assistant wśród najlepszych rozwiązań, ponieważ żadna inna platforma na tej liście nie została stworzona wyłącznie z myślą o przepływach pracy GRC w ochronie zdrowia. Szczególnie podoba mi się 6-etapowy Rejestr ryzyka, który porządkuje sposób gromadzenia i oceny zagrożeń przez zespoły ds. zgodności w wielu placówkach. Moduł audytów mobilnych jest również rzeczywistym wyróżnikiem, ponieważ pozwala zespołom przeprowadzać audyty placówek pod kątem HIPAA bezpośrednio z tabletu, bez konieczności powrotu do komputera stacjonarnego w celu zarejestrowania ustaleń.
Najważniejsze funkcje Comply Assistant
- Zarządzanie dokumentami i zasadami: Przechowuj, aktualizuj i udostępniaj dokumenty dotyczące zasad HIPAA i HITECH w jednym scentralizowanym portalu.
- Zgłaszanie incydentów i reagowanie: Rejestruj naruszenia prywatności i przydzielaj działania następcze wraz z pełnymi ścieżkami audytu.
- Zarządzanie dostawcami i umowami: Śledź umowy z partnerami biznesowymi i monitoruj dane dostawców z jednego pulpitu.
- Pulpity nawigacyjne i powiadomienia w czasie rzeczywistym: Wizualizuj stan zgodności i otrzymuj alerty dotyczące przeterminowanych zadań oraz wskaźników ryzyka.
Integracje Comply Assistant
Integracje natywne nie są jasno udokumentowane. Dostępne jest API do tworzenia integracji niestandardowych.
Pros and Cons
Pros:
- Stworzone wyłącznie z myślą o przepływach pracy związanych ze zgodnością w ochronie zdrowia
- Dołączone gotowe modele mechanizmów kontrolnych HIPAA i HITECH
- Obsługa zarządzania audytami w wielu placówkach za pośrednictwem urządzeń mobilnych
Cons:
- Ograniczona liczba integracji zewnętrznych z systemami klinicznymi
- Możliwości dostosowywania raportów są stosunkowo podstawowe
Learn more about Comply Assistant: Najlepsze rozwiązanie do uproszczonego zapewniania zgodności z HIPAA
- Dostępna bezpłatna wersja demonstracyjna
- Cena dostępna na żądanie
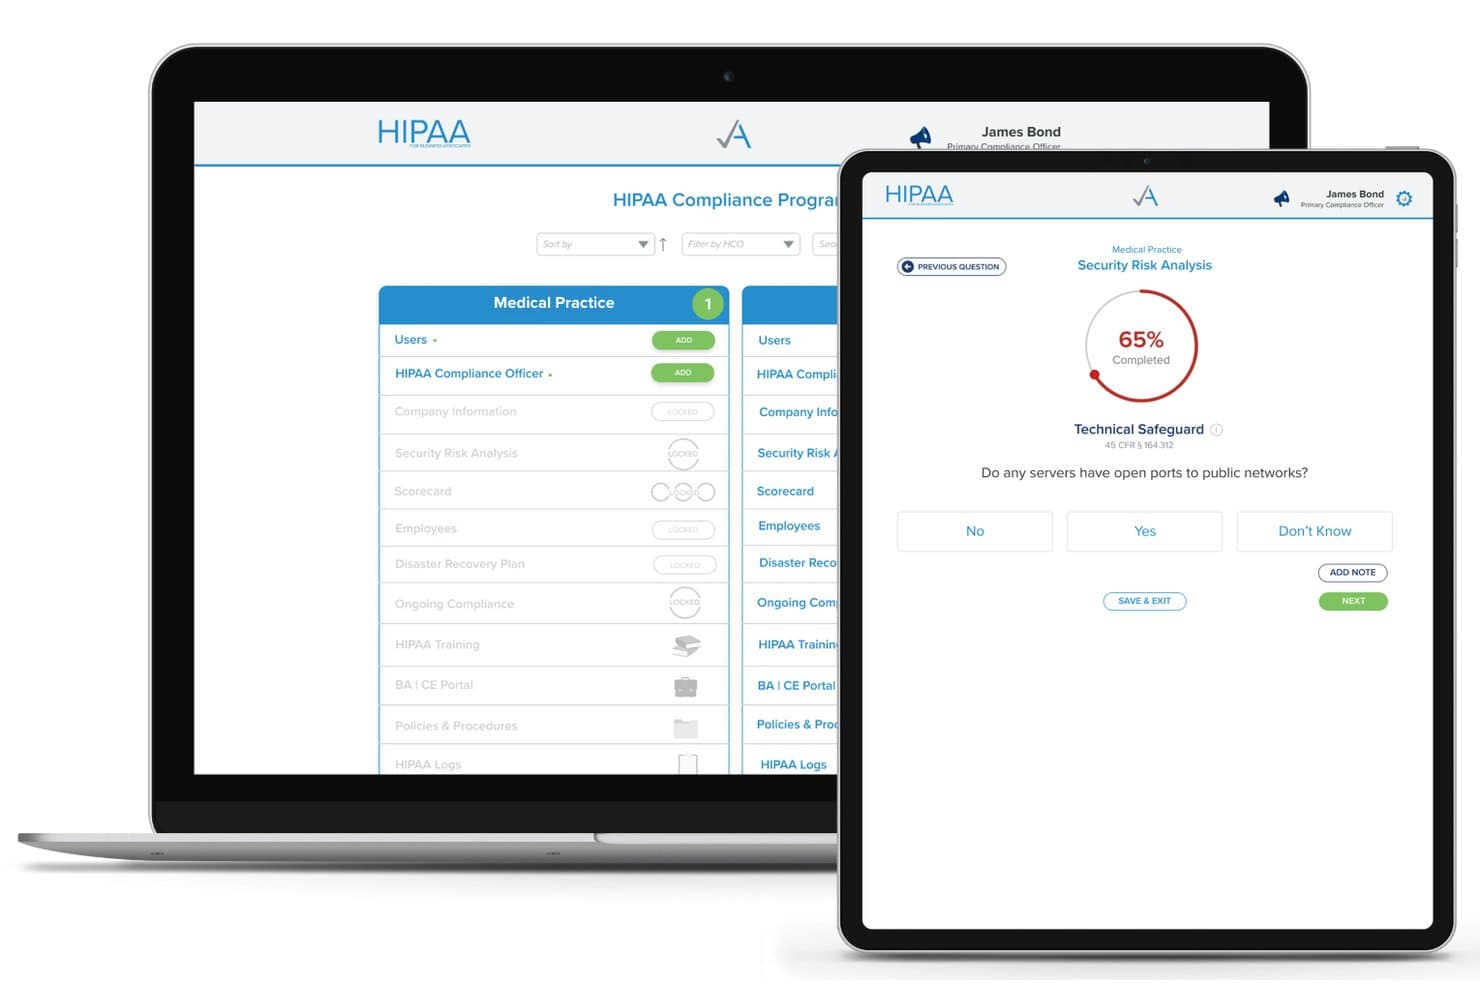
Abyde oferuje pulpit programu zgodności z HIPAA z narzędziem do analizy ryzyka bezpieczeństwa, które prowadzi użytkowników przez pytania dotyczące zabezpieczeń technicznych i śledzi postępy. Abyde to platforma zapewniająca zgodność z HIPAA i OSHA, stworzona z myślą o placówkach opieki zdrowotnej. Obejmuje analizę ryzyka bezpieczeństwa, zarządzanie zasadami i procedurami, szkolenia pracowników oraz monitorowanie partnerów biznesowych.
Dla kogo najlepiej nadaje się Abyde?
Abyde dobrze sprawdzi się w małych i średnich placówkach opieki zdrowotnej — takich jak kliniki stomatologiczne, chiropraktyczne i okulistyczne — które potrzebują prostego sposobu na zapewnienie zgodności z HIPAA i OSHA bez zatrudniania dedykowanego personelu ds. zgodności.
Dlaczego wybrałem Abyde
Wybrałem Abyde jako jedno z najlepszych rozwiązań ze względu na to, jak upraszcza zgodność z HIPAA od podstaw. Narzędzie do analizy ryzyka bezpieczeństwa wykorzystuje dynamiczny kwestionariusz, który wyświetla wyłącznie pytania dotyczące konkretnej placówki. Na podstawie odpowiedzi Abyde automatycznie generuje spersonalizowane zasady i procedury. Wbudowany program reagowania na incydenty umożliwia następnie bezpośredni kontakt z ekspertami ds. zgodności, gdy dojdzie do naruszenia lub audytu OCR.
Najważniejsze funkcje Abyde
- Zarządzanie partnerami biznesowymi: Monitorowanie umów z partnerami biznesowymi z możliwością ich elektronicznego wysyłania i podpisywania oraz otrzymywania przypomnień o wygaśnięciu.
- Moduł zgodności z OSHA: Spełnianie obowiązkowych wymagań OSHA dotyczących placówek opieki zdrowotnej, w tym przeprowadzanie cyfrowych ocen obiektu.
- Interaktywne szkolenia pracowników: Udostępnianie szkoleń z zakresu zgodności w trybie samodzielnej nauki, z automatycznym śledzeniem postępów i quizami dla personelu.
- Automatycznie generowane zasady: Tworzenie i aktualizowanie niestandardowych zasad dotyczących zgodności na podstawie najnowszych odpowiedzi z analizy ryzyka.
Integracje Abyde
Integracje natywne nie są jasno opisane. Dostępne jest API umożliwiające tworzenie niestandardowych integracji.
Pros and Cons
Pros:
- Stworzone z myślą o zapewnianiu zgodności w małych placówkach opieki zdrowotnej
- Automatycznie generuje zasady HIPAA na podstawie analizy ryzyka
- Obejmuje wsparcie w reagowaniu na incydenty naruszenia oraz audyty OCR
Cons:
- Ograniczony zakres funkcji dla dużych systemów opieki zdrowotnej
- Brak funkcji rejestru ryzyka klinicznego
Learn more about Abyde: Najlepsze rozwiązanie do zarządzania ryzykiem bezpieczeństwa HIPAA
- Dostępna bezpłatna demonstracja
- Od $499/rok (rozliczane rocznie)
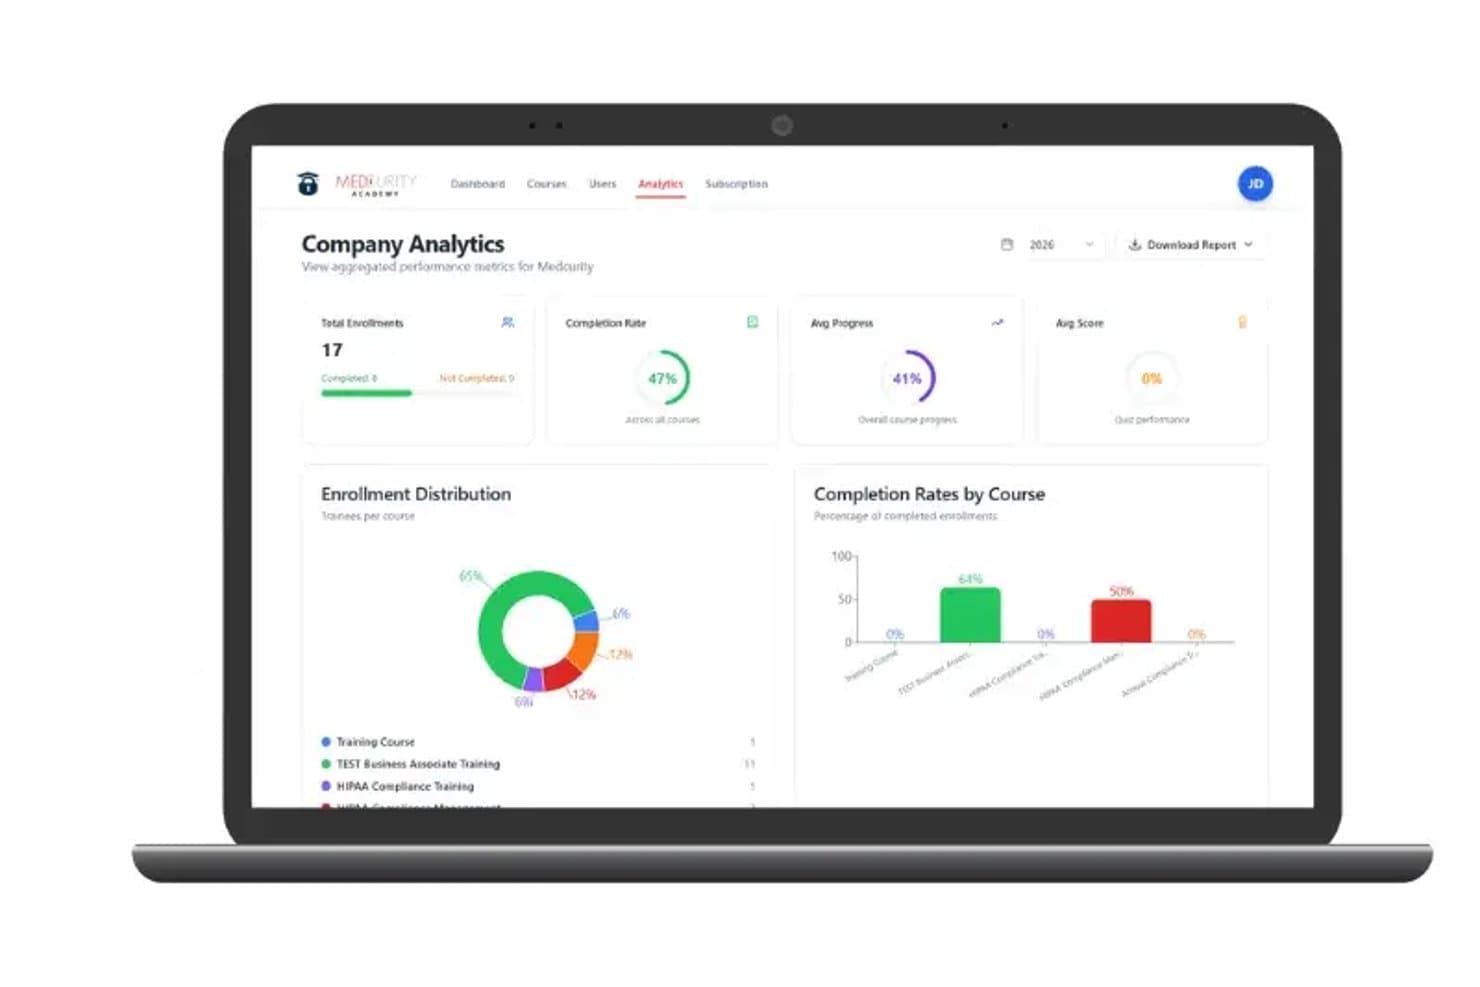
Medcurity oferuje pulpit nawigacyjny Analiza firmy, który wyświetla rozkład zapisów, wskaźniki ukończenia według kursu, średni postęp oraz średnie wyniki szkoleń z zakresu zgodności dla sektora ochrony zdrowia. Medcurity to natywna dla sektora ochrony zdrowia platforma GRC zbudowana wokół analizy ryzyka bezpieczeństwa HIPAA, łącząca oceny wspierane przez sztuczną inteligencję z zarządzaniem zasadami, śledzeniem umów BAA i narzędziami szkoleniowymi dla personelu.
Dla kogo Medcurity jest najlepszym wyborem?
Medcurity dobrze sprawdza się w małych praktykach, FQHC, społecznościowych ośrodkach zdrowia oraz wielooddziałowych grupach stomatologicznych i zajmujących się zdrowiem behawioralnym, które muszą przestrzegać wymogów HIPAA.
Dlaczego wybrałem Medcurity
Wybrałem Medcurity jako jedno z najlepszych rozwiązań, ponieważ żadne inne narzędzie GRC dla sektora ochrony zdrowia na mojej liście nie łączy analizy ryzyka bezpieczeństwa wspieranej przez sztuczną inteligencję z przeprowadzanymi na miejscu ocenami fizycznych zabezpieczeń przez rzeczywistych ekspertów HIPAA. Każde ustalenie wygenerowane przez sztuczną inteligencję jest weryfikowane przez doradcę ds. zgodności z przepisami, zanim zostanie wydany końcowy raport, co ma znaczenie podczas przygotowań do audytu. Podoba mi się również pulpit nawigacyjny ważonych działań naprawczych, który pozwala mojemu zespołowi śledzić otwarte kwestie ryzyka w odniesieniu do ich poziomu istotności przez cały rok po zakończeniu oceny.
Najważniejsze funkcje Medcurity
- Biblioteka zasad z automatycznymi przypomnieniami o przeglądach: Obejmuje gotowe i konfigurowalne szablony zasad zgodnych z HIPAA oraz automatyczne alerty dotyczące zaplanowanych przeglądów.
- Szkolenia HIPAA i śledzenie postępów w platformie: Personel może ukończyć wymagane szkolenie HIPAA bezpośrednio w systemie, a ukończenie jest rejestrowane według roli i działu.
- Zarządzanie umowami z partnerami biznesowymi: Edytowalne szablony BAA, podpisy elektroniczne, automatyczne powiadomienia o odnowieniu i scentralizowane repozytorium BAA wspierają sprawne zarządzanie podmiotami zewnętrznymi.
- Raportowanie zbiorcze dla wielu lokalizacji: Pulpity nawigacyjne konsolidują dane dotyczące zgodności i ryzyka z wielu lokalizacji klinik lub placówek w ramach jednego zlecenia.
Integracje Medcurity
Integracje natywne nie są jasno udokumentowane. Dostępne jest API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Raporty SRA sprawdzone przez ekspertów przed ostatecznym dostarczeniem
- Opcja prowadzonej samooceny dla FQHC
- Wykrywa luki w zgodności przeoczone przez wcześniejszych dostawców
Cons:
- Węższy zakres niż w przypadku kompleksowych platform GRC
- Ograniczone zastosowanie w przypadku dużych IDN lub wielopodmiotowych systemów opieki zdrowotnej
Learn more about Medcurity:
Inne programy GRC dla sektora ochrony zdrowia
Oto kilka dodatkowych programów GRC dla sektora ochrony zdrowia, które nie trafiły na moją krótką listę, ale nadal warto się z nimi zapoznać:
- 11SAI360Najlepsze rozwiązanie w zakresie etyki, ryzyka i zgodności
- 12MetricStreamNajlepsze rozwiązanie do zarządzania GRC w przedsiębiorstwie
- 13NAVEX OneNajlepsze rozwiązanie do zarządzania zgodnością w przedsiębiorstwie
Jak oceniam oprogramowanie GRC dla ochrony zdrowia
Dzielę swoje badania na dwie warstwy: podstawowe funkcje związane z HIPAA i zarządzaniem ryzykiem, które narzędzie musi mieć, aby się zakwalifikować, oraz czynniki wyróżniające — takie jak procesy obsługi naruszeń OCR i śledzenie umów BAA — które oddzielają lepsze rozwiązania od pozostałych.
Podstawowe funkcje (wymagania konieczne na tej liście)
Wybierając narzędzia do swojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcji) do 5 (wyróżnia się w tym obszarze) pod kątem każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową, wykorzystując 65% jako punkt odniesienia pomocny w ocenie jego ogólnego dopasowania do listy.
- Zgodność z przepisami dotyczącymi ochrony zdrowia: Szukam gotowych struktur obejmujących HIPAA, HITECH, OSHA i CMS — a nie tylko ogólnych szablonów zgodności, którym nadano etykiety związane z ochroną zdrowia.
- Ocena i zarządzanie ryzykiem: Każde narzędzie powinno oferować mechanizmy punktacji, śledzenia i usuwania problemów w przypadku ryzyk klinicznych, operacyjnych i związanych z prywatnością, istotnych w placówkach opieki nad pacjentami.
- Zarządzanie politykami i procedurami: Oceniam sposób, w jaki każda platforma obsługuje wersjonowanie polityk, ich dystrybucję oraz potwierdzanie zapoznania się z nimi przez personel — zwłaszcza w przypadku corocznych potwierdzeń odbycia szkoleń dotyczących HIPAA.
- Zarządzanie audytami i incydentami: Duże znaczenie mają tu rozbudowane możliwości prowadzenia ścieżki audytu i śledzenia naruszeń, szczególnie w przypadku narzędzi, które dostosowują procesy obsługi incydentów do terminów zgłoszeń OCR.
- Partnerzy biznesowi i ryzyko dostawców: Sprawdzam, czy platforma centralizuje śledzenie umów BAA i kwestionariusze ryzyka dostawców dla stron trzecich, które przetwarzają PHI w imieniu organizacji.
- Raportowanie zgodności i pulpity nawigacyjne: Szukam pulpitów nawigacyjnych działających w czasie rzeczywistym i oferujących widoki oparte na rolach, aby osoby odpowiedzialne za zgodność i administratorzy widzieli informacje istotne dla siebie.
Gdy mam już listę narzędzi spełniających kryteria, analizuję, co wyróżnia poszczególne platformy.
Czynniki różnicujące (co wyróżnia dostawców)
Oto jak porównuję różnych dostawców:
Wyróżniające się funkcje
Procesy obsługi zgłoszeń naruszeń do OCR pozwalają uniknąć chaosu, gdy dojdzie do incydentu — zautomatyzowana analiza ryzyka szkody i śledzenie terminów pomagają zespołowi dotrzymać terminów powiadomień HHS bez konieczności ręcznego ustalania kolejnych kroków. Szukam również rejestrów ryzyka klinicznego, które łączą ryzyka informatyczne, związane z bezpieczeństwem pacjentów i operacyjne w jednym widoku, zapewniając osobom odpowiedzialnym za zgodność oraz liderom klinicznym wspólny obraz sytuacji. Kolejnym czynnikiem różnicującym, który warto ocenić, jest wspomagane przez AI mapowanie polityk, ponieważ może ono porównywać istniejące polityki z nowymi przepisami i wskazywać luki, zanim zrobi to audytor.
Nie tylko funkcje
Integracja z ekosystemami klinicznymi i informatycznymi ma tu duże znaczenie. Sprawdzam, czy platforma łączy się z systemami EHR, takimi jak Epic lub Oracle Health, w celu pobierania dzienników audytowych i monitorowania dostępu — bez tych integracji dane trzeba pobierać ręcznie. Kolejnym ocenianym przeze mnie czynnikiem jest głębokość obsługi przepisów dotyczących ochrony zdrowia, zwłaszcza to, czy treści regulacyjne aktualizują się automatycznie, gdy OCR publikuje nowe wytyczne dotyczące egzekwowania przepisów. Na moją ocenę wpływa również możliwość skalowania rozwiązania w wielopodmiotowych systemach opieki zdrowotnej, ponieważ szpitale przejmujące nowe placówki potrzebują raportowania z podziałem na jednostki w ramach jednego dzierżawcy.
Jak wybrać oprogramowanie GRC dla sektora ochrony zdrowia
Zastanawiasz się, które oprogramowanie GRC dla sektora ochrony zdrowia rzeczywiście sprawdzi się w procesach regulacyjnych, audytowych i związanych z zarządzaniem ryzykiem w Twoim zespole? Dopasuj wybór do swoich rzeczywistych priorytetów, korzystając z poniższej tabeli:
| Jeśli Twoim priorytetem jest… | Priorytetowo wybierz… |
| Przygotowanie do audytów HIPAA lub HHS | Oprogramowanie z raportami dowodów gotowymi do audytu |
| Ograniczenie ręcznego śledzenia umów BAA | Zintegrowane narzędzia do zarządzania dostawcami i partnerami biznesowymi |
| Połączenie ryzyka informatycznego i klinicznego | Narzędzia z rejestrami ryzyka klinicznego i informatycznego |
| Szybkie potwierdzanie zapoznania się z zasadami | Potwierdzenia pracowników powiązane ze zautomatyzowanymi przepływami pracy |
| Łatwe aktualizacje regulacyjne | Platformy z regularnie aktualizowanymi treściami dotyczącymi ochrony zdrowia |
Jak zweryfikować krótką listę
- Poproś o eksport dowodów audytowych: Poproś o zanonimizowaną próbkę ścieżki audytowej lub raportu dowodów, aby potwierdzić zgodność z przygotowaniem do audytu HIPAA.
- Przetestuj obieg BAA z próbnym dostawcą: Zasymuluj wdrożenie nowego dostawcy, aby sprawdzić, czy tworzenie, przegląd i podpis elektroniczny BAA działają zgodnie z obietnicami.
- Przeprowadź analizę scenariusza ryzyka: Poproś dostawcę platformy o pokazanie procesu oceny, działań naprawczych i raportowania dotyczącego zdarzenia klinicznego lub cyberbezpieczeństwa.
- Poproś o dowód aktualizacji treści regulacyjnych: Poproś o materiał lub informację o wydaniu pokazującą najnowszą aktualizację dotyczącą nowego lub zmieniającego się przepisu z zakresu ochrony zdrowia.
- Weź pod uwagę ten kluczowy kompromis: Zdecyduj, czy potrzebujesz rozbudowanych treści regulacyjnych dotyczących ochrony zdrowia i szablonów przeznaczonych dla tego sektora, czy wystarczy Ci uniwersalne narzędzie GRC z dodatkami dla ochrony zdrowia.
Czym jest oprogramowanie GRC dla sektora ochrony zdrowia?
Oprogramowanie GRC dla sektora ochrony zdrowia to wyspecjalizowane platformy, które pomagają zarządzać potrzebami w zakresie ładu organizacyjnego, ryzyka i zgodności w środowiskach medycznych. Systemy te centralizują i automatyzują mechanizmy kontroli dotyczące HIPAA i innych przepisów związanych z ochroną zdrowia, ocen ryzyka, przygotowania do audytów, zarządzania zasadami oraz monitorowania dostawców, dzięki czemu specjaliści ds. zgodności i administratorzy mogą usprawnić gromadzenie dowodów, monitorować poziom narażenia i zapewnić spełnienie wymogów regulacyjnych w całej organizacji.
Funkcje
Oto najważniejsze funkcje, które powinno mieć każde dobre oprogramowanie GRC dla sektora ochrony zdrowia:
- Gotowe ramy regulacyjne: Zawiera szablony i mechanizmy kontroli powiązane z HIPAA, HITECH i innymi przepisami dotyczącymi ochrony zdrowia, dzięki czemu nie trzeba zaczynać od zera.
- Rejestry ryzyka: Umożliwia identyfikowanie, ocenianie, wizualizowanie i śledzenie ryzyka klinicznego, operacyjnego oraz związanego z IT, aby zapewnić wszystkim odpowiedzialność za działania następcze.
- Zarządzanie zasadami: Centralizuje zasady z kontrolą wersji, zapewnia potwierdzanie ich znajomości przez personel i automatyzuje ich dystrybucję na potrzeby zgodności z przepisami oraz gotowości do audytu.
- Ścieżka audytu i zarządzanie dowodami: Rejestruje działania, przechowuje dokumentację i gromadzi materiały potrzebne do audytów wewnętrznych i zewnętrznych na jednej uporządkowanej platformie.
- Zgłaszanie incydentów i naruszeń: Ułatwia szybkie rejestrowanie, segregowanie, rozwiązywanie i obsługę procesów powiadamiania w przypadku incydentów bezpieczeństwa lub naruszeń prywatności, zgodnie z terminami regulacyjnymi.
- Zarządzanie partnerami biznesowymi i dostawcami: Monitoruje status zgodności dostawców, zarządza umowami BAA oraz śledzi wdrażanie i bieżące oceny podmiotów zewnętrznych przetwarzających dane wrażliwe.
- Panele dostosowane do ról: Zapewnia zespołom ds. zgodności, administratorom i kadrze zarządzającej dostosowane widoki stanu zgodności, poziomu narażenia na ryzyko i zaległych zadań.
- Automatyczne aktualizacje regulacyjne: Pobiera najnowsze przepisy, działania egzekucyjne i zmiany regulacyjne istotne dla sektora ochrony zdrowia, utrzymując aktualność biblioteki mechanizmów kontroli bez konieczności ręcznego wyszukiwania informacji.
- Automatyzacja przepływów pracy: Umożliwia automatyczne kierowanie zadań, eskalacje i przypomnienia dotyczące takich czynności jak potwierdzanie znajomości zasad, przeglądy ryzyka i działania naprawcze, ograniczając konieczność ręcznego śledzenia.
- Zintegrowane narzędzia raportowania: Generuje raporty w czasie rzeczywistym, gotowe dla organów regulacyjnych, w konfigurowalnych formatach na potrzeby przeglądu wewnętrznego lub złożenia zewnętrznego.
Korzyści
Wdrożenie oprogramowania GRC dla sektora ochrony zdrowia zapewnia zespołowi i firmie wiele korzyści. Oto kilka z nich:
- Uproszczone przygotowanie do audytu: Zautomatyzowane zarządzanie dowodami i ścieżki audytu ułatwiają przygotowanie do audytów HIPAA, HHS lub płatników.
- Centralne zarządzanie regulacjami: Gotowe biblioteki mechanizmów kontroli pomagają śledzić HIPAA, HITECH i inne zmieniające się przepisy dotyczące ochrony zdrowia na jednej platformie.
- Usprawniona dystrybucja zasad: Zautomatyzowane przepływy pracy zapewniają dotarcie nowych i zaktualizowanych zasad do każdego członka personelu oraz śledzenie potwierdzeń ich znajomości.
- Szybsza reakcja na incydenty: Zintegrowane przepływy pracy dotyczące incydentów i naruszeń umożliwiają szybkie segregowanie oraz raportowanie wymagane przez organy regulacyjne sektora ochrony zdrowia.
- Lepszy nadzór nad dostawcami: Centralne przechowywanie umów BAA i śledzenie ryzyka dostawców pomagają monitorować zgodność i bezpieczeństwo podmiotów zewnętrznych.
- Lepsza widoczność ryzyka: Rejestry ryzyka i panele dostosowane do ról zapewniają wgląd w czasie rzeczywistym w ryzyko związane ze zgodnością kliniczną, operacyjną i informatyczną.
- Mniejsze obciążenie pracą ręczną: Automatyzacja raportowania, potwierdzeń znajomości zasad i przypomnień pozwala zespołowi skupić się na zadaniach o wysokim priorytecie związanych ze zgodnością i opieką nad pacjentami.
Koszty i ceny
Wybór oprogramowania GRC dla sektora ochrony zdrowia wymaga zrozumienia różnych dostępnych modeli cenowych i planów. Koszty różnią się w zależności od funkcji, wielkości zespołu, dodatków i innych czynników. Poniższa tabela przedstawia najczęściej spotykane plany, ich średnie ceny oraz typowe funkcje uwzględniane w rozwiązaniach GRC dla sektora ochrony zdrowia:
Tabela porównawcza planów oprogramowania GRC dla sektora ochrony zdrowia
| Rodzaj planu | Średnia cena | Typowe funkcje |
| Plan bezpłatny | $0 | Ograniczone szablony regulacyjne, podstawowy rejestr ryzyka i minimalne raportowanie. |
| Plan osobisty | $20-$50/użytkownika/miesiąc | Dostęp dla jednego użytkownika, proste zarządzanie zasadami, podstawowe dzienniki audytu i ograniczone śledzenie incydentów. |
| Plan biznesowy | $60-$150/użytkownika/miesiąc | Obsługa wielu użytkowników, automatyzacja zasad i procedur, rejestry ryzyka, śledzenie umów BAA i standardowe raporty. |
| Plan dla przedsiębiorstw | $200+/użytkownika/miesiąc | Pełna zawartość regulacyjna, zaawansowane panele, integracje z podmiotami zewnętrznymi, niestandardowe przepływy pracy i priorytetowa pomoc. |
Najczęściej zadawane pytania
Oto odpowiedzi na często zadawane pytania dotyczące oprogramowania GRC dla sektora ochrony zdrowia:
Jakie przepisy zazwyczaj uwzględnia oprogramowanie GRC dla sektora ochrony zdrowia?
Oprogramowanie GRC dla sektora ochrony zdrowia zazwyczaj uwzględnia przepisy HIPAA, HITECH, HITRUST, standardy Joint Commission oraz przepisy dotyczące ochrony prywatności danych zdrowotnych obowiązujące w poszczególnych stanach. Wiele rozwiązań aktualizuje również swoje struktury zgodnie z nowymi przepisami i wytycznymi dotyczącymi ich egzekwowania.
Czy oprogramowanie GRC dla sektora ochrony zdrowia można zintegrować z systemami EHR?
Tak, wiele rozwiązań GRC dla sektora ochrony zdrowia oferuje integrację z systemami EHR, takimi jak Epic, Oracle Health i Meditech. Jest to przydatne przy automatyzacji gromadzenia dzienników audytowych, monitorowania dostępu użytkowników i wykrywania incydentów.
W jaki sposób oprogramowanie GRC dla sektora ochrony zdrowia obsługuje zgodność dostawców?
Większość platform obejmuje śledzenie umów BAA, procedury wdrażania dostawców oraz okresowe oceny ryzyka dostawców. Pomaga to monitorować, które podmioty zewnętrzne przetwarzają PHI, a także jaki jest ich status zgodności.
Jaki jest typowy harmonogram wdrażania oprogramowania GRC dla sektora ochrony zdrowia?
Wdrożenie może potrwać od kilku tygodni do kilku miesięcy, w zależności od wielkości i złożoności organizacji oraz wymagań dotyczących integracji. Większe systemy z wieloma jednostkami lub starszymi źródłami danych mogą wymagać wdrożenia etapowego.
Czy oprogramowanie GRC dla sektora ochrony zdrowia jest odpowiednie dla małych gabinetów lub klinik?
Tak, dostępne są skalowalne opcje przeznaczone zarówno dla dużych systemów ochrony zdrowia, jak i mniejszych klinik. Plany oparte na chmurze oraz usługi zarządzane mogą sprawić, że rozwiązania te będą dostępne nawet przy ograniczonych zasobach wewnętrznego personelu IT lub ds. zgodności.